
Podłączenie AI do firmowych danych zwykle jest trudniejsze niż samo wysłanie pytania do modelu. Każda aplikacja ma inne API, inne uprawnienia i własny sposób opisywania operacji. MCP porządkuje tę warstwę integracji, ale nie sprawia automatycznie, że agent staje się bezpieczny albo rozumie cały system.
Jeśli szukasz odpowiedzi na pytanie „MCP: co to jest?”, najważniejsze rozróżnienie brzmi: model proponuje działanie, aplikacja kontroluje jego wykonanie, a serwer MCP udostępnia określone możliwości. Poniżej pokazuję ten podział na przykładzie sprawdzania stanu usługi, bez dawania agentowi pełnego terminala.
MCP: co to jest i jaki problem rozwiązuje
Model Context Protocol jest otwartym protokołem komunikacji między aplikacją korzystającą z AI a programami udostępniającymi dane i funkcje. Nie jest modelem językowym, bazą wektorową ani zamiennikiem wszystkich API. Określa wspólny sposób przedstawiania możliwości integracji i korzystania z nich.
Wyobraź sobie trzy aplikacje AI, z których każda ma odczytywać zgłoszenia, przeszukiwać dokumentację i sprawdzać monitoring. Bez wspólnej warstwy każdy klient może potrzebować osobnej obsługi każdego systemu. Serwer MCP może udostępnić istniejące funkcje przez jeden rodzaj interfejsu, z którego skorzystają zgodne aplikacje. Nadal trzeba jednak napisać logikę dostępu do danych, obsługę błędów oraz kontrolę uprawnień.
Korzyść nie polega więc na usunięciu integracji. Polega na ograniczeniu liczby różnych sposobów jej podłączania. Własny adapter może dalej wykonywać żądania REST, odczytywać pliki albo pobierać metryki. MCP znajduje się pomiędzy tym adapterem a aplikacją AI.
Warto najpierw rozumieć różnicę między agentem AI a chatbotem. Rozmowa o stanie serwera jest czymś innym niż upoważnienie programu do restartowania usług. Samo dodanie MCP nie przesądza, którą z tych ról będzie pełnić aplikacja.
Host, klient i serwer: trzy różne role
Host to aplikacja, z którą pracuje użytkownik. Organizuje rozmowę, udostępnia modelowi wybrane możliwości i decyduje, jak obsługiwać zgody. Wewnątrz hosta działa klient MCP komunikujący się z konkretnym serwerem. Serwer jest programem udostępniającym funkcje lub dane; może działać lokalnie albo zdalnie.
W praktycznym przykładzie edytor kodu jest hostem, jego komponent integracyjny klientem, a proces odczytujący zgłoszenia serwerem MCP. System zgłoszeń pozostaje oddzielną usługą. Nie trzeba przenosić jego bazy do modelu ani instalować modelu w serwerze MCP.
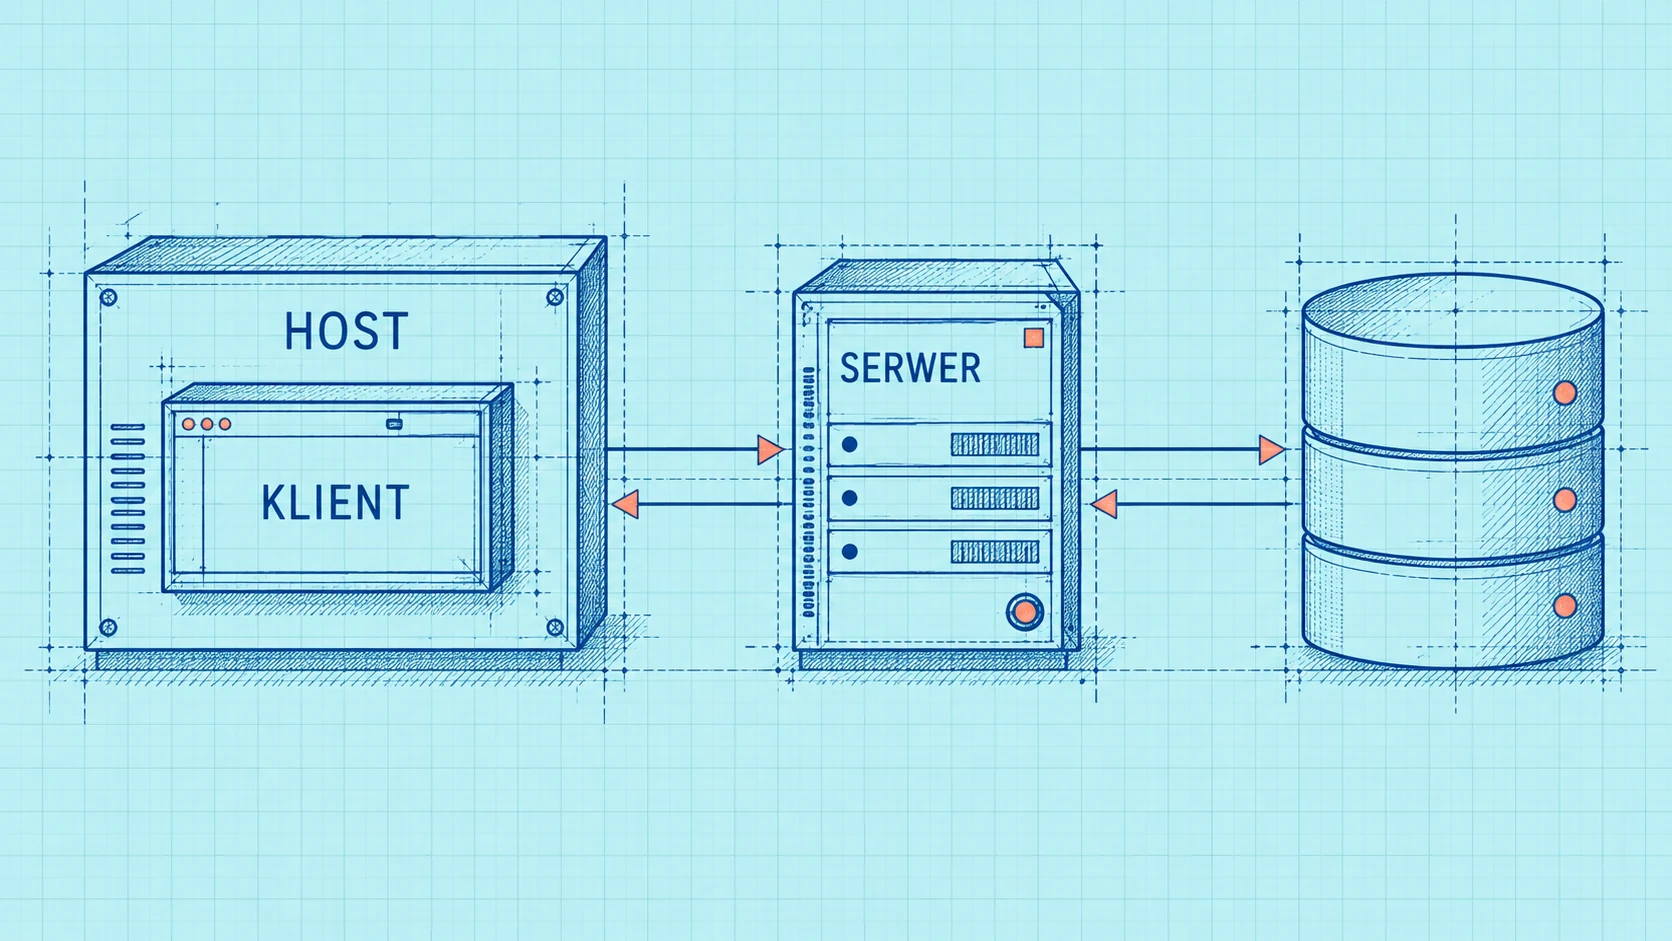
Ten podział pomaga diagnozować problemy. Jeśli aplikacja nie widzi narzędzia, przyczyną może być konfiguracja klienta, brak obsługi określonej funkcji albo nieudostępnienie jej przez serwer. Jeśli narzędzie jest widoczne, lecz odczyt danych kończy się odmową, należy sprawdzić tożsamość i uprawnienia użyte po stronie integracji.
Odpowiedź modelu „nie mam dostępu” nie zastępuje logów. Najpierw trzeba ustalić, czy aplikacja wysłała wywołanie, czy serwer je odebrał i jaki zwrócił wynik. Dopiero potem oceniać sposób, w jaki model zinterpretował rezultat. To trzy oddzielne miejsca możliwej awarii.
Narzędzia, zasoby i prompty
MCP rozróżnia kilka rodzajów możliwości serwera. Dla osoby zaczynającej pracę najważniejsze są trzy:
| Element | Do czego służy | Przykład w monitoringu |
|---|---|---|
| Tool, czyli narzędzie | Wykonuje określoną funkcję | Pobranie stanu usługi po nazwie |
| Resource, czyli zasób | Udostępnia treść lub dane | Dokument opisujący środowisko |
| Prompt, czyli szablon | Pomaga ułożyć zadanie | Szablon analizy incydentu |
To nie są trzy poziomy bezpieczeństwa. Narzędzie może być tylko do odczytu, ale może też usuwać pliki. Zasób może zawierać publiczną dokumentację albo informacje poufne. Szablon może być przydatny, jednak jego pochodzenie nadal ma znaczenie. O tym, co wolno wykonać, rozstrzygają mechanizmy aplikacji i systemu docelowego.
Dobry opis narzędzia wyjaśnia jego zakres, argumenty i ograniczenia. Nazwa service_status jest bardziej jednoznaczna niż manage_everything. Gdy udostępniasz funkcję odczytu statusu, model nie powinien musieć zgadywać polecenia powłoki, parsera logów ani nazwy użytkownika systemowego.
Zasób z dokumentacją może natomiast pomóc zinterpretować wynik: na przykład wyjaśnić, że usługa jest celowo zatrzymana poza godzinami pracy. To nadal materiał do analizy. Tekst wewnątrz dokumentu nie powinien uzyskiwać prawa do zmiany polityki dostępu tylko dlatego, że aplikacja go przeczytała.
Przykład: sprawdzanie statusu bez pełnego terminala
Załóżmy, że agent ma odpowiadać na pytanie: „Czy działa strona i jej baza?”. Potrzebuje odczytu dwóch stanów. Nie potrzebuje polecenia shell(command), konta root ani możliwości wskazania dowolnego hosta.
Poniższy obiekt jest przykładem definicji jednego narzędzia. Nie stanowi kompletnego serwera ani pełnego komunikatu protokołu:
{
  "name": "service_status",
  "description": "Odczytuje status jednej dozwolonej uslugi. Nie zmienia konfiguracji.",
  "inputSchema": {
    "type": "object",
    "properties": {
      "service": {
        "type": "string",
        "enum": ["website", "database"]
      }
    },
    "required": ["service"],
    "additionalProperties": false
  }
}
Schemat ogranicza argument do dwóch nazw. Po stronie serwera nazwy powinny być mapowane na wcześniej skonfigurowane kontrole. Nie należy sklejać otrzymanego tekstu z komendą powłoki. Jeżeli monitorowanie wymaga tokenu, token przechowuje integracja, a do modelu wraca wyłącznie potrzebny wynik.
Sama deklaracja schematu nie jest zabezpieczeniem backendu. Serwer musi sprawdzić argument ponownie, zweryfikować użytkownika i odrzucić nieobsługiwaną operację nawet wtedy, gdy żądanie nie pochodzi z oczekiwanego klienta. Definicja pomaga poprawnie korzystać z funkcji; kontrola wykonania chroni system.
Do przejrzenia obiektu przyda się formatter JSON. Nie wklejaj do przykładowych konfiguracji rzeczywistych tokenów. Schemat można sprawdzić na neutralnych nazwach, zanim podłączysz jakiekolwiek konto.
Sensowny wynik odczytu zawiera nazwę usługi, stan i czas obserwacji. „Działa” bez znacznika czasu może być odpowiedzią sprzed godziny. Warto także rozróżnić stan awarii od braku danych: przekroczenie czasu połączenia z monitorem nie dowodzi jeszcze, że aplikacja przestała działać.
Jeżeli dopiero budujesz źródło takich informacji, zobacz poradnik monitorowania w Uptime Kuma oraz gotową konfigurację monitora. MCP powinien korzystać z wiarygodnego odczytu, a nie zastępować monitoring domysłem modelu.
Jak przebiega wywołanie
Najpierw aplikacja poznaje możliwości serwera. Następnie udostępnia odpowiednie narzędzia modelowi. Model może zaproponować wywołanie service_status z argumentem website, ale to host obsługuje tę propozycję zgodnie ze swoją polityką. Serwer wykonuje kontrolowany odczyt i zwraca wynik, który trafia z powrotem do rozmowy.
W aktualnej dokumentacji rewizji 2026-07-28 opisano bezstanowe żądania z metadanymi wersji oraz mechanizm server/discover. Starsze poradniki mogą pokazywać inny cykl inicjalizacji. Dlatego przy implementacji należy dobrać dokumentację do wersji SDK i obsługiwanej rewizji, zamiast mieszać fragmenty przykładów z kilku wydań.
W tym artykule celowo nie ma surowego, rzekomo uniwersalnego pakietu JSON-RPC do skopiowania. Definicja narzędzia wyjaśnia kontrakt aplikacyjny, natomiast pełną komunikację powinien obsługiwać zgodny SDK. Tak łatwiej aktualizować protokół bez zmieniania logiki sprawdzania usługi.
Lokalny proces a zdalny endpoint
Lokalne integracje często używają standardowego wejścia i wyjścia procesu, czyli stdio. Host uruchamia program i wymienia z nim komunikaty. Nie wymaga to publicznego portu, ale proces nadal działa z konkretnymi uprawnieniami systemowymi. Jeżeli uruchomisz go jako szeroko uprzywilejowany użytkownik, sam transport tego nie ograniczy.
Zdalne integracje mogą korzystać ze Streamable HTTP. Wtedy dochodzą kwestie adresu usługi, uwierzytelnienia, TLS i dostępności sieciowej. Nie zakładaj, że endpoint bez widocznego panelu WWW jest prywatny. Sprawdź, kto potrafi wysłać do niego żądanie oraz jak serwer ustala tożsamość wywołującego.
Do uruchomienia procesu lokalnego potrzebujesz także poprawnych ścieżek i środowiska. Aplikacja graficzna może nie widzieć tego samego PATH co terminal. Gdy polecenie działa ręcznie, ale nie działa z hosta, sprawdź pełną ścieżkę do programu i dostępność zależności. Przy błędach konta systemowego pomocny jest poradnik Permission denied.
MCP, zwykłe API, webhook i RAG
Te pojęcia rozwiązują różne problemy. API określa sposób korzystania z usługi. MCP może udostępnić wybrane operacje tego API aplikacji AI. Webhook powiadamia inny system o zdarzeniu. RAG dobiera materiały, na podstawie których model ma odpowiedzieć.
Możesz więc mieć workflow uruchamiany przez webhook, który używa narzędzia MCP do odczytu danych i dołącza dokumenty znalezione przez mechanizm RAG. Żaden z tych elementów nie zastępuje pozostałych automatycznie.
Jeżeli aplikacja zawsze wykonuje jedno przewidywalne żądanie do jednego API, bezpośrednia integracja może być prostsza. MCP nabiera wartości, gdy tę samą funkcję mają odkrywać i wykorzystywać różne hosty albo gdy chcesz uporządkować rosnący katalog możliwości. Dodatkowy protokół powinien usuwać konkretną trudność, a nie tylko zwiększać liczbę komponentów.
Uprawnienia są ważniejsze niż liczba narzędzi
Najbardziej ryzykowna konfiguracja łączy szeroki odczyt danych, swobodne wykonanie poleceń i możliwość wysyłania treści na dowolny adres. Wtedy błąd modelu lub złośliwy tekst w pobranym materiale może mieć konsekwencje poza rozmową.
W przykładzie monitoringu oddzieliłbym odczyt statusu od restartu. Pierwsza operacja może działać automatycznie. Druga wymaga osobnego narzędzia, kontroli dozwolonych usług i świadomej decyzji użytkownika. Zgoda powinna dotyczyć konkretnego działania, nie ogólnej obietnicy „napraw wszystko”.
Dostęp ograniczaj także po stronie systemu źródłowego. Konto tylko do odczytu pozostaje przydatne nawet wtedy, gdy klient błędnie wyśle niepożądane żądanie. Dodatkowo stosuj limity czasu, ograniczenie wielkości wyników i dziennik wywołań bez sekretów. Opis readOnly albo nazwa sugerująca bezpieczeństwo nie zastępują egzekwowania zasad.
Przed instalacją obcego serwera sprawdź jego pochodzenie, sposób aktualizacji i wymagane poświadczenia. Polecenie pobierające oraz uruchamiające pakiet to wykonanie kodu na komputerze. Wpis w katalogu integracji nie jest dowodem audytu bezpieczeństwa ani gwarancją jakości.
Jak sprawdzić pierwszą integrację
Zacznij od jednego narzędzia tylko do odczytu i danych demonstracyjnych. Sprawdź poprawny argument, argument spoza listy, brak wymaganego pola oraz niedostępność źródła. Zaobserwuj zarówno odpowiedź serwera, jak i to, co potem mówi model. Odrzucenie żądania powinno być widoczne, a nie zamieniane w wymyślony wynik.
MCP Inspector pomaga sprawdzać komunikację i dostępne możliwości niezależnie od końcowej rozmowy. To przydatny etap rozdzielenia problemu integracyjnego od jakości odpowiedzi. Nie traktuj jednak udanego wywołania w Inspectorze jako testu wszystkich uprawnień ani odporności hosta na złośliwe dane.
Na koniec zanotuj wersję serwera, SDK i hosta oraz oczekiwane przypadki działania. Po aktualizacji powtórz krótki test. Dobra integracja powinna być nie tylko wygodna w demonstracji, ale również przewidywalna przy błędnym argumencie i chwilowej awarii usługi.
FAQ
Czy MCP jest modelem AI?
Nie. To protokół integracji. Model może korzystać z możliwości udostępnionych przez aplikację, ale serwer MCP nie musi sam uruchamiać żadnego modelu.
Czy serwer MCP musi działać na VPS?
Nie. Może być lokalnym procesem. Słowo „serwer” opisuje jego rolę w komunikacji, a nie obowiązek wynajęcia osobnej maszyny.
Czy MCP zastępuje REST API?
Zwykle nie. Serwer MCP może wywoływać istniejące API i udostępniać tylko wybrane funkcje. System źródłowy dalej odpowiada za swoje dane oraz uprawnienia.
Czy każde narzędzie wykonuje się bez pytania?
To zależy od hosta i jego konfiguracji. Należy sprawdzić realną politykę zgód oraz ograniczenia backendu. Sam protokół nie oznacza zgody na każdą operację.
Od czego zacząć własne MCP?
Od jednej małej funkcji, np. odczytu statusu. Ustal jej argumenty, wynik, błędy i zakres dostępu, a dopiero potem wybierz zgodny SDK oraz hosta do testów.
Źródła
- MCP: architektura i rewizja protokołu.
- MCP: narzędzia, zasoby i szablony.
- MCP: definicje i wywoływanie narzędzi.
- MCP: transport komunikatów.
- MCP: zalecenia bezpieczeństwa.
- MCP Inspector: narzędzie do sprawdzania integracji.
Data publikacji: 14.10.2026.
Dyskusja