
Automatyzacja działająca na własnym VPS-ie daje sporo swobody: możesz łączyć webhooki, własne API i usługi dostępne w prywatnej sieci. Trzeba jednak zadbać o coś więcej niż uruchomienie kontenera. Panel potrzebuje HTTPS, dane trwałego miejsca, a po aktualizacji workflow nadal musi działać.
W tym poradniku uruchomimy n8n w Dockerze, dodamy reverse proxy i zbudujemy prostą odpowiedź na webhook. Konfiguracja jest przeznaczona na początek dla jednej osoby i niewielkich przepływów. Używa SQLite oraz osobnego kontenera task runnera. Nie obejmuje klastra, wysokiej dostępności ani stosu n8n Assistant.
Co przygotować na VPS-ie
Potrzebujesz Linuxa z Docker Engine i pluginem Compose, dostępu SSH oraz subdomeny, np. n8n.example.com. Zakładam, że Nginx działa bezpośrednio na hoście i masz dla tej subdomeny poprawny certyfikat HTTPS. Instalację samego Dockera opisuję w poradniku Docker na VPS.
Zacznij od serwera z zapasem pamięci, monitoruj zużycie i dobieraj zasoby do workflow. Obróbka dużych plików, równoległe wykonania i zadania Code mają inne wymagania niż prosty webhook. Nie traktuj uruchomienia pustego panelu jako testu maksymalnego obciążenia.
W przykładzie używam obrazów n8n i runners w wersji 2.41.3. Numer przypina konkretny zestaw do odtworzenia. Przed własnym wdrożeniem sprawdź dostępne poprawki oraz informacje o zmianach; przypięta wersja wymaga świadomego aktualizowania.
docker version
docker compose version
mkdir -p ~/n8n-vps
cd ~/n8n-vps
Sekrety i konfiguracja Compose
Utwórz .env tylko przy pierwszej instalacji. Skrypt odmówi nadpisania istniejącego pliku, ponieważ wygenerowanie nowego klucza do istniejącej bazy może uniemożliwić odczyt zapisanych poświadczeń:
(
  set -eu
  umask 077
  test ! -e .env
  {
    printf 'N8N_VERSION=2.41.3\n'
    printf 'N8N_HOST=n8n.example.com\n'
    printf 'N8N_ENCRYPTION_KEY=%s\n' "$(openssl rand -hex 32)"
    printf 'N8N_RUNNERS_AUTH_TOKEN=%s\n' "$(openssl rand -hex 32)"
  } > .env
)
Zmień domenę w pliku na swoją. Dodaj .env do .gitignore; plik zawiera prawdziwe sekrety, a nie szablon do opublikowania. Uprawnienia 600 ograniczają dostęp zwykłych użytkowników hosta, ale administrator i osoba kontrolująca Dockera nadal mogą odczytać konfigurację kontenera.
Zapisz poniższy plik jako compose.yml:
name: n8n-vps
services:
  n8n:
    image: docker.n8n.io/n8nio/n8n:${N8N_VERSION:?set N8N_VERSION}
    restart: unless-stopped
    ports:
      - "127.0.0.1:5678:5678"
    environment:
      N8N_HOST: ${N8N_HOST:?set N8N_HOST}
      N8N_PORT: "5678"
      N8N_PROTOCOL: https
      N8N_WEBHOOK_URL: https://${N8N_HOST}/
      N8N_EDITOR_BASE_URL: https://${N8N_HOST}/
      N8N_PROXY_HOPS: "1"
      N8N_ENCRYPTION_KEY: ${N8N_ENCRYPTION_KEY:?set encryption key}
      N8N_RUNNERS_MODE: external
      N8N_RUNNERS_BROKER_LISTEN_ADDRESS: 0.0.0.0
      N8N_RUNNERS_AUTH_TOKEN: ${N8N_RUNNERS_AUTH_TOKEN:?set runner token}
      GENERIC_TIMEZONE: Europe/Warsaw
      TZ: Europe/Warsaw
      N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS: "true"
    volumes:
      - n8n_data:/home/node/.n8n
    logging:
      driver: json-file
      options:
        max-size: "10m"
        max-file: "3"
  runners:
    image: n8nio/runners:${N8N_VERSION:?set N8N_VERSION}
    restart: unless-stopped
    environment:
      N8N_RUNNERS_TASK_BROKER_URI: http://n8n:5679
      N8N_RUNNERS_AUTH_TOKEN: ${N8N_RUNNERS_AUTH_TOKEN:?set runner token}
    depends_on:
      - n8n
    security_opt:
      - no-new-privileges:true
    cap_drop:
      - ALL
    logging:
      driver: json-file
      options:
        max-size: "10m"
        max-file: "3"
volumes:
  n8n_data:
Port 5678 jest związany z loopbackiem hosta. Port brokera 5679 nie jest publikowany. Task runner dostaje token połączenia z brokerem, ale nie otrzymuje klucza szyfrowania ani wolumenu danych n8n. Oba obrazy mają ten sam numer wersji.
depends_on określa kolejność uruchamiania, lecz sam nie potwierdza gotowości aplikacji. Dlatego po starcie sprawdzimy odpowiedź HTTP i logi. Zewnętrzny runner obsługuje zadania Code; nie dodajemy tu uprzywilejowanego kontenera ani dostępu do gniazda Dockera.
SQLite jest wygodne do nauki i małych zastosowań. Dla istotnej instalacji produkcyjnej z większym obciążeniem przygotuj PostgreSQL i osobny backup bazy. Sama zmiana DB_TYPE nie przenosi istniejących danych z SQLite.
HTTPS i ochrona pierwszego uruchomienia
Zanim udostępnisz panel, ogranicz dostęp do adresu IP, z którego będziesz tworzyć konto właściciela. Pusta instalacja nie powinna czekać publicznie na pierwszą osobę, która wypełni formularz rejestracji.
Poniższy fragment wstaw do przygotowanego bloku server obsługującego HTTPS dla subdomeny. To konfiguracja lokalizacji, nie kompletny plik z certyfikatem. Zastąp przykładowy adres 203.0.113.10 własnym publicznym IP:
location / {
    allow 203.0.113.10;
    deny all;

    proxy_pass http://127.0.0.1:5678;
    proxy_http_version 1.1;
    proxy_set_header Host $host;
    proxy_set_header X-Forwarded-Host $host;
    proxy_set_header X-Forwarded-Proto $scheme;
    proxy_set_header X-Forwarded-For $remote_addr;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";
    proxy_read_timeout 300s;
    proxy_buffering off;
}
Ten przykład zakłada dokładnie jeden reverse proxy między przeglądarką a n8n, bez dodatkowego proxy CDN. Dla innej topologii trzeba ponownie ustalić liczbę zaufanych przeskoków i sposób ustalania adresu klienta. Nie zwiększaj N8N_PROXY_HOPS przypadkowo.
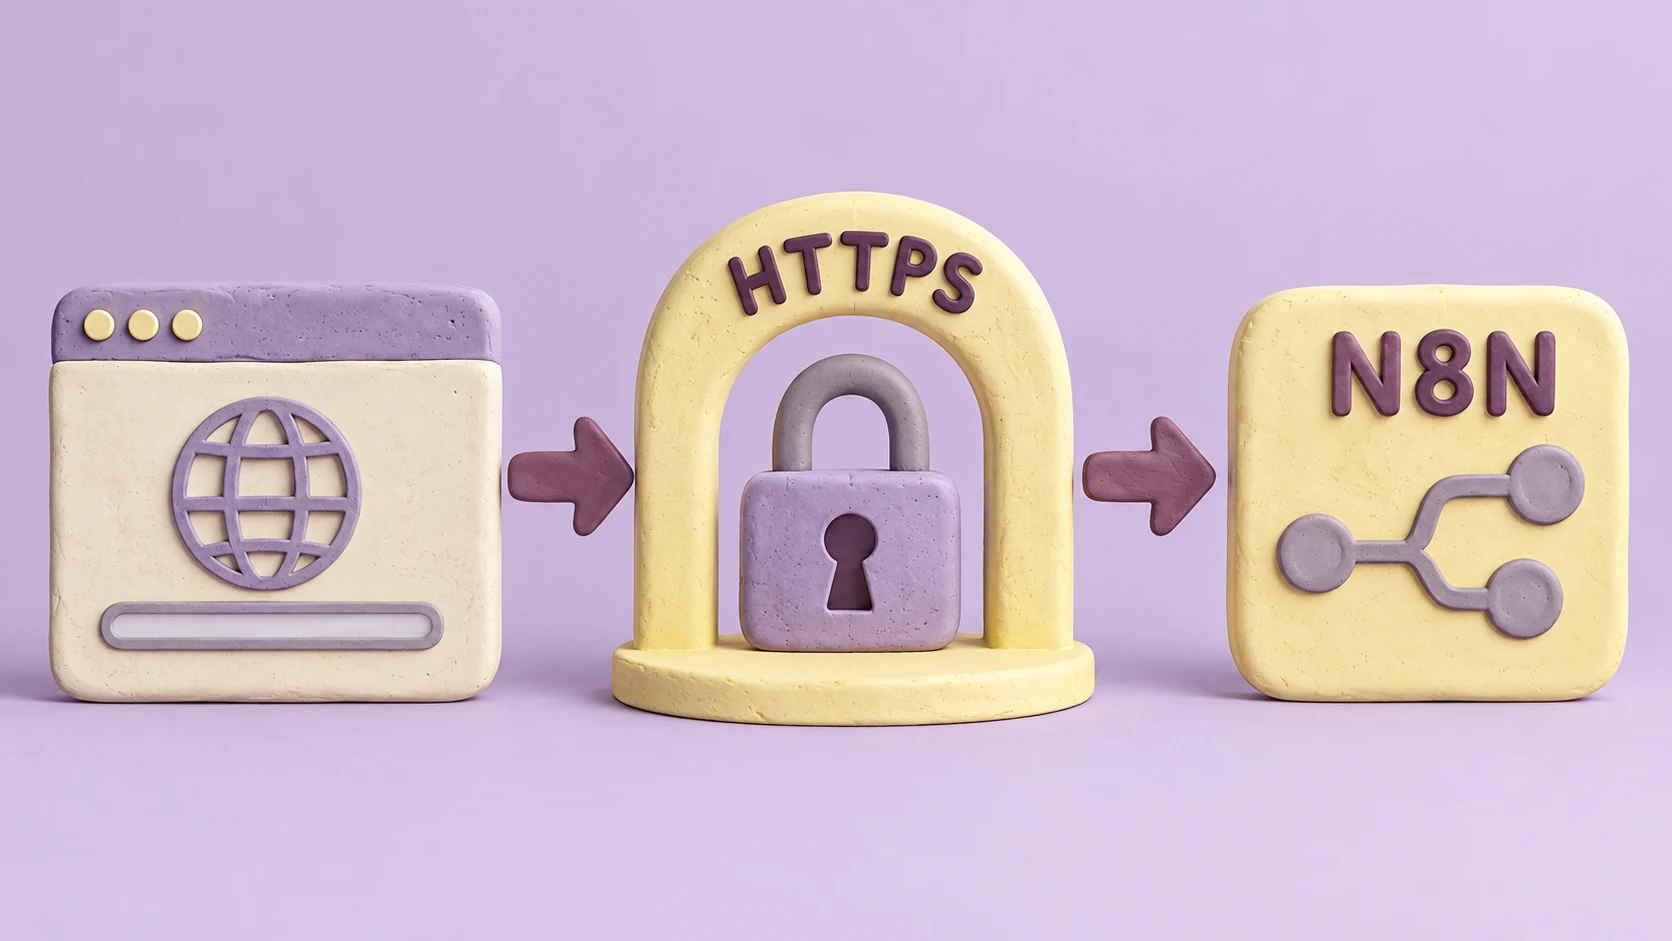
Sprawdź konfigurację Nginx, a dopiero potem ją przeładuj:
sudo nginx -t && sudo systemctl reload nginx
docker compose config --quiet
docker compose pull
docker compose up -d
docker compose ps
config --quiet sprawdza składnię bez wypisywania rozwiniętych sekretów. Pierwszy start obejmuje migracje bazy i na małym VPS-ie może potrwać kilka minut. Sprawdzaj gotowość lokalnie na VPS-ie:
curl --fail http://127.0.0.1:5678/healthz/readiness
docker compose logs --tail=80 n8n runners
Status 200 z endpointu readiness potwierdza połączenie z bazą i zakończone migracje. Nie sprawdza poprawności twoich integracji. Otwórz domenę przez HTTPS, utwórz konto właściciela, ustaw mocne hasło i włącz dostępne uwierzytelnianie dwuskładnikowe. Nie wyłączaj secure cookies, aby zamaskować niepoprawne HTTPS.
Po skonfigurowaniu konta zdecyduj o dostępności panelu. Jeżeli usuniesz allow i deny all, logowanie n8n będzie publiczne, a webhooki dostępne dla zewnętrznych systemów. Pozostawienie tych reguł ograniczy również webhooki. Rozdzielenie ochrony panelu i publicznych endpointów wymaga świadomej konfiguracji ścieżek.
Pierwszy workflow: webhook, dane, odpowiedź
Zbuduj trzy połączone węzły: Webhook, Edit Fields (Set) i Respond to Webhook. Jeżeli potrzebujesz wyjaśnienia samego mechanizmu, zajrzyj do artykułu czym jest webhook.
W Webhook ustaw metodę POST, ścieżkę tryb-demo oraz odpowiedź przez węzeł Respond to Webhook. Wybierz Header Auth i utwórz poświadczenie z nazwą nagłówka X-Demo-Token oraz własnym losowym sekretem. Adres endpointu sam w sobie nie zastępuje uwierzytelnienia.
W Edit Fields wybierz ręczne mapowanie. Dodaj pole tekstowe source z wyrażeniem {{ $json.body.source }} oraz pole logiczne received z wartością true. Wyłącz przekazywanie pozostałych pól wejściowych, aby przypadkowo nie zwrócić nagłówka z tokenem. W Respond to Webhook wybierz odpowiedź JSON i ustaw jej treść jako wyrażenie {{ $json }}.
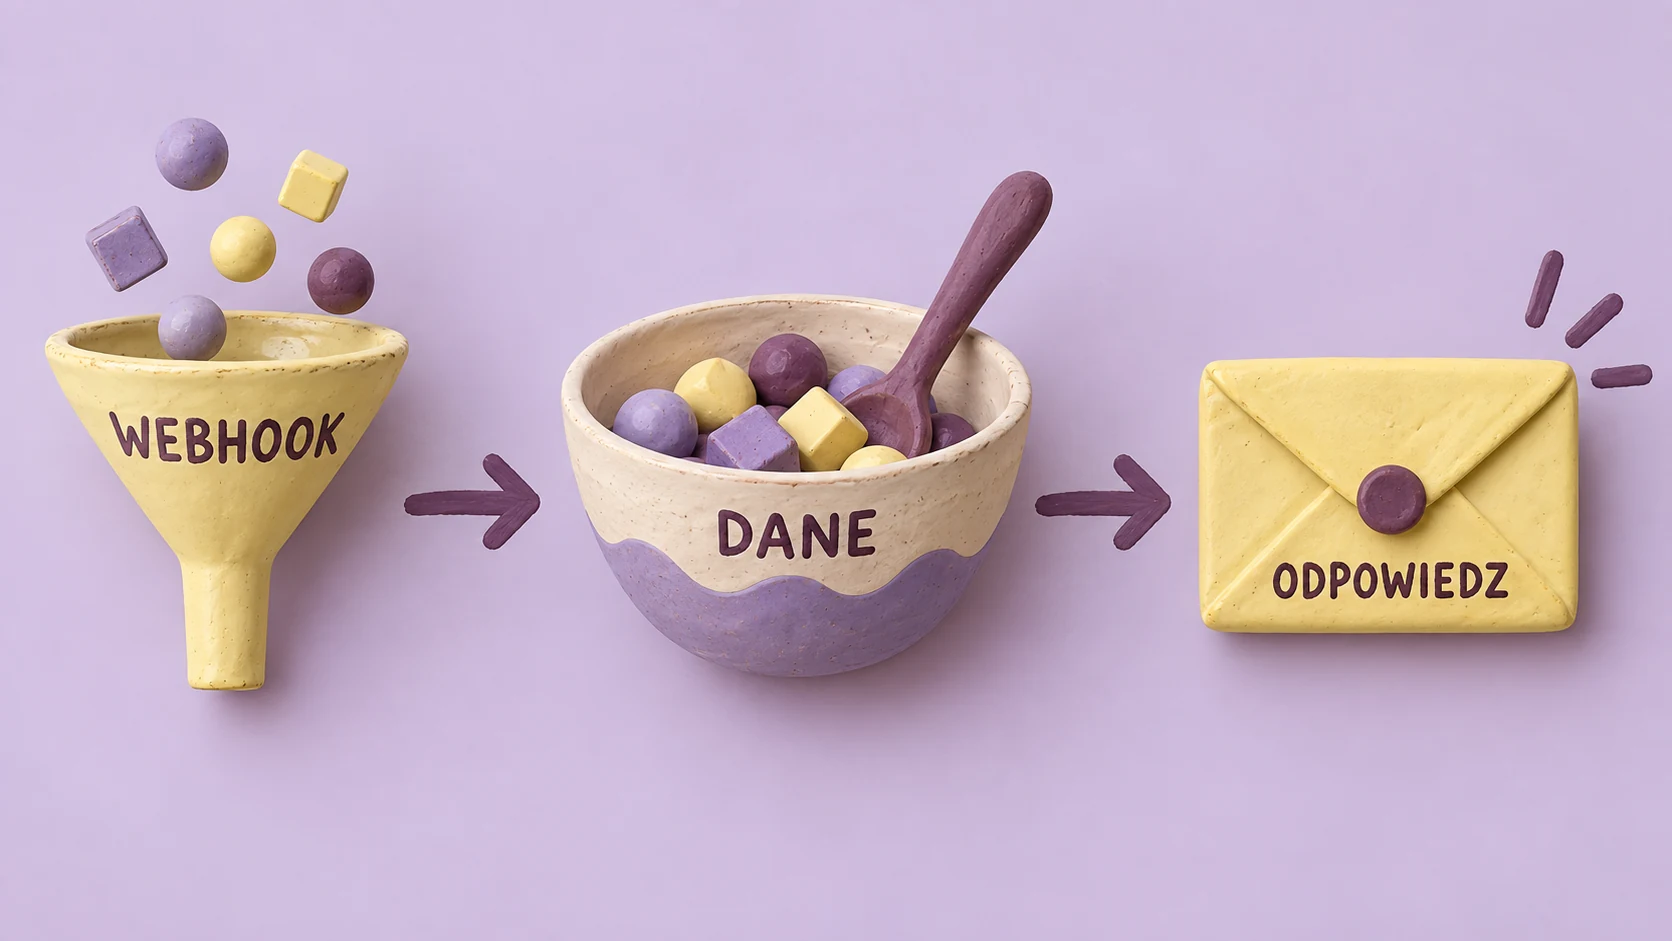
Najpierw włącz nasłuchiwanie zdarzenia testowego. Skopiuj Test URL z interfejsu i wyślij żądanie. Poniższy przykład Bash pobiera token bez wyświetlania go podczas wpisywania:
read -rsp 'Token webhooka: ' demo_token
printf '\n'
curl --fail-with-body \
  'https://n8n.example.com/webhook-test/tryb-demo' \
  -H 'Content-Type: application/json' \
  -H "X-Demo-Token: $demo_token" \
  --data '{"source":"test-z-terminala"}'
unset demo_token
Token nie trafia tu jako literalny tekst do historii poleceń, ale podczas działania curl jest argumentem procesu. Na współdzielonym systemie użyj chronionego pliku konfiguracji klienta albo innego sposobu przekazania sekretu.
Oczekiwana odpowiedź to obiekt z source i received: true. Sprawdź również żądanie bez poprawnego tokena: powinno zostać odrzucone. Po udanym teście opublikuj workflow i przejdź na Production URL. Adres testowy działa w trybie nasłuchiwania, a nie jako stała integracja. Nie myl publikacji workflow z samym zapisaniem jego zmian.
Dane i klucz muszą przetrwać kontener
Wolumen n8n_data przechowuje katalog /home/node/.n8n, w tym bazę SQLite i konfigurację. Przy nazwie projektu z przykładu Docker tworzy wolumen n8n-vps_n8n_data. Zmiana nazwy projektu może wskazać nowy, pusty wolumen; to częsta przyczyna pozornego zniknięcia workflow.
Zapisz klucz szyfrowania z .env w bezpiecznym menedżerze sekretów. Odtworzenie bazy bez odpowiedniego klucza nie przywróci możliwości odczytania poświadczeń. Nie używaj docker compose down -v do zwykłego restartu: flaga -v usuwa wolumeny projektu.
W tym prostym układzie SQLite wykonuj kopię przy zatrzymanym n8n. Poniższy skrypt uruchom z katalogu projektu. Przygotuj wcześniej /srv/backups/n8n poza katalogiem publicznym, z prawami zapisu dla operatora i dostępem ograniczonym do niego:
(
  set -eu
  umask 077
  backup_dir=/srv/backups/n8n
  stamp=$(date +%Y%m%d-%H%M%S)
  docker compose stop n8n runners
  trap 'docker compose start n8n runners' EXIT
  docker run --rm \
    -v n8n-vps_n8n_data:/data:ro \
    alpine:3.22 tar -czf - -C /data . \
    > "$backup_dir/data-$stamp.tar.gz"
  tar -czf "$backup_dir/config-$stamp.tar.gz" compose.yml .env
  test -s "$backup_dir/data-$stamp.tar.gz"
)
Przenoś zaszyfrowane kopie poza VPS. Aby sprawdzić odzyskiwanie, odtwórz dane do osobnego wolumenu, przywróć konfigurację i uruchom tę samą wersję obrazu w odizolowanym środowisku. Uważaj na automatyzacje, które po starcie mogłyby wysłać wiadomości lub zmienić prawdziwe dane. Eksport JSON pojedynczego workflow jest przydatny do przenoszenia definicji, lecz nie zastępuje pełnej kopii instancji.
Aktualizacja i typowe problemy
Przed aktualizacją zrób kopię i sprawdź informacje o wydaniu. Zmień N8N_VERSION w .env, pobierz obrazy i odtwórz kontenery przez docker compose up -d. Następnie sprawdź readiness, logowanie i kontrolny webhook. Cofnięcie numeru obrazu nie gwarantuje cofnięcia migracji bazy; plan powrotu musi uwzględniać backup.
| Objaw | Co sprawdzić najpierw |
|---|---|
| 502 z Nginx | Czy n8n działa i odpowiada lokalnie na 5678 |
| Niepoprawny adres webhooka | N8N_WEBHOOK_URL, domenę i konfigurację proxy |
| 404 przy wywołaniu | Test URL versus Production URL oraz publikację workflow |
| Błąd poświadczeń po migracji | Klucz szyfrowania i właściwy wolumen |
| Code czeka lub zgłasza błąd | Wersje runnera, token i połączenie z brokerem |
| Kontener znika lub restartuje się | Logi, pamięć, wolne miejsce i stan OOMKilled |
Monitoruj nie tylko panel, ale też wykonania ważnych przepływów. Status HTTP 200 nie powie, czy zewnętrzne API zaakceptowało ostatnie zamówienie. Podstawy monitorowania adresów opisuję w poradniku Uptime Kuma w Dockerze.
FAQ
Czy n8n musi mieć publiczny port 5678?
Nie. W tym układzie publiczny jest HTTPS Nginx, a port aplikacji pozostaje na loopbacku. Jeżeli proxy też działa w kontenerze, trzeba zmienić sposób połączenia, bo jego localhost nie oznacza hosta ani kontenera n8n.
Czy własny serwer daje wszystkie funkcje n8n?
Nie zakładaj tego. Dostępność funkcji zależy od edycji i licencji. Ten przykład skupia się na podstawowym przepływie webhooka i nie wymaga n8n Assistant, płatnego dostawcy modeli ani rozbudowanego systemu ról.
Czy mogę wkleić dowolny workflow z internetu?
Najpierw go przejrzyj. Sprawdź adresy żądań, operacje na plikach, wykonywany kod i wymagane poświadczenia. Uruchamiaj testy na sztucznych danych, zanim udostępnisz przepływowi dostęp do usług produkcyjnych.
Dlaczego po zmianie bazy nie widzę workflow?
Nowa baza PostgreSQL nie zawiera automatycznie danych ze starego SQLite. Sprawdź konfigurację i procedurę migracji. Nie usuwaj starego wolumenu, dopóki nie potwierdzisz odtworzenia danych.
Co sprawdzić przed podłączeniem pierwszej ważnej integracji?
Poprawne HTTPS, ochronę konta, uwierzytelnienie webhooka, trwałość danych i odtworzenie kopii. Następnie przetestuj błąd zewnętrznego API oraz ponowienie żądania, żeby automatyzacja nie tworzyła duplikatów.
Źródła
- Install using Docker Compose, n8n Docs - aktualny zakres stosu i opcje wdrożenia.
- Deployment, n8n Docs - adresy aplikacji i konfiguracja.
- Configure webhook URLs with reverse proxy, n8n Docs - webhooki i nagłówki proxy.
- Set a custom encryption key, n8n Docs - klucz poświadczeń.
- Set up task runners, n8n Docs - oddzielny runner.
- Choose n8n’s database, n8n Docs - SQLite i PostgreSQL.
- Back up and restore, n8n Docs - kompletna kopia instancji.
- Monitor n8n, n8n Docs - sprawdzanie gotowości.
- Webhook, n8n Docs - testowe i produkcyjne endpointy.
- Edit Fields, n8n Docs - mapowanie danych.
- Respond to Webhook, n8n Docs - odpowiedź przepływu.
- WebSocket proxying, Nginx - połączenia przez proxy.
Data publikacji: 13.10.2026.
Dyskusja