
Błędy Cloudflare 522, 524 i 525 wyglądają podobnie w przeglądarce, ale prowadzą do trzech różnych ścieżek diagnostycznych. Restart aplikacji nie naprawi źle ustawionego TLS, a wymiana certyfikatu nie przyspieszy eksportu, który czeka na bazę danych. Najpierw ustal etap awarii, a dopiero potem zmieniaj konfigurację.
Poniższa procedura dotyczy witryny działającej za proxy Cloudflare i własnego serwera źródłowego, czyli origin. Przykłady poleceń są dla terminala Linux. Domenę app.example.com i dokumentacyjny adres 203.0.113.10 zastąp swoimi danymi. Nie są to adresy do wykonania rzeczywistego testu.
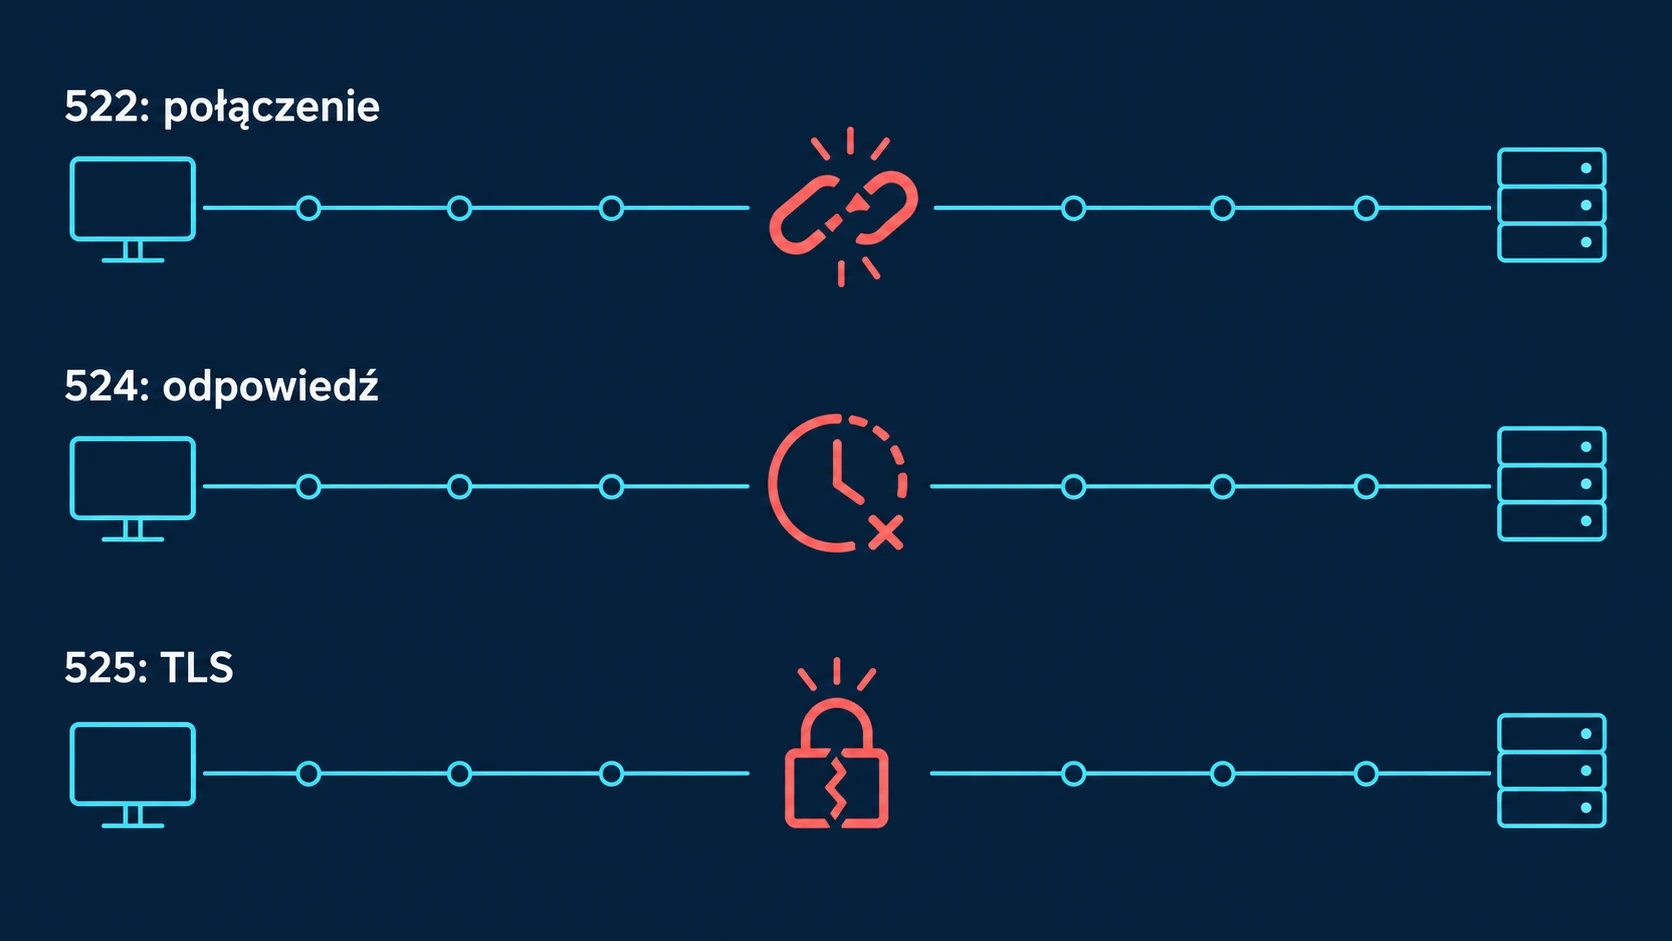
Co oznaczają kody 522, 524 i 525?
Przy włączonym proxy przeglądarka łączy się z Cloudflare, a Cloudflare osobno z twoim serwerem. Błąd wyświetlony przez tę usługę nie dowodzi automatycznie awarii jej infrastruktury. Problem może dotyczyć drugiego połączenia, konfiguracji hostingu albo aplikacji.
| Kod | Etap problemu | Od czego zacząć |
|---|---|---|
| 522 | Przekroczony czas połączenia lub potwierdzenia TCP od origin | Adres origin, dostępność serwera, firewall |
| 524 | Połączenie istnieje, lecz operacja przekracza limit proxy | Czas obsługi żądania, obciążenie, logi aplikacji |
| 525 | Nieudane uzgodnienie TLS między Cloudflare a origin | Nasłuch HTTPS, SNI i konfiguracja TLS |
W aktualnej tabeli limitów Cloudflare dla połączenia do origin podano 19 sekund na zestawienie TCP oraz 90 sekund dla TCP ACK Timeout. Domyślny Proxy Read Timeout wynosi 125 sekund, a Proxy Write Timeout 30 sekund. Są to różne limity, a nie kolejne etapy jednego stopera. Konfiguracja Cloudflare Tunnel ma własne ustawienia i nie jest zakresem tego poradnika.
Zbierz informacje przed zmianą ustawień
Zapisz kod błędu, pełny adres strony bez sekretów w parametrach, godzinę ze strefą czasową i Ray ID widoczny na stronie błędu. Sprawdź, czy problem dotyczy całej witryny, jednej podstrony czy tylko operacji takich jak import. Informacja „o 12:03 nie działał eksport zamówień” jest znacznie użyteczniejsza niż „Cloudflare czasami pada”.
Porównaj moment awarii z ostatnimi zmianami: migracją VPS, wdrożeniem aplikacji, aktualizacją zapory albo odnowieniem certyfikatu. Nie cofaj wszystkich zmian jednocześnie. Po każdej korekcie powtórz ten sam test, aby wiedzieć, co rzeczywiście pomogło.
Jeżeli dopiero przechodzisz z hostingu współdzielonego, zobacz jaką odpowiedzialność przejmujesz na własnym VPS. W takim środowisku panel Cloudflare nie zastępuje monitoringu procesów i logów systemowych.
Błąd 522: sprawdź drogę do serwera
Według dokumentacji błędu 522 przyczyną może być blokowanie adresów Cloudflare, niedostępny lub przeciążony origin, nieaktualny adres w DNS albo gubione pakiety. Zacznij od porównania rekordu A i ewentualnego AAAA w panelu z adresami przypisanymi do serwera. Szczególnie po migracji stary rekord IPv6 łatwo przeoczyć.
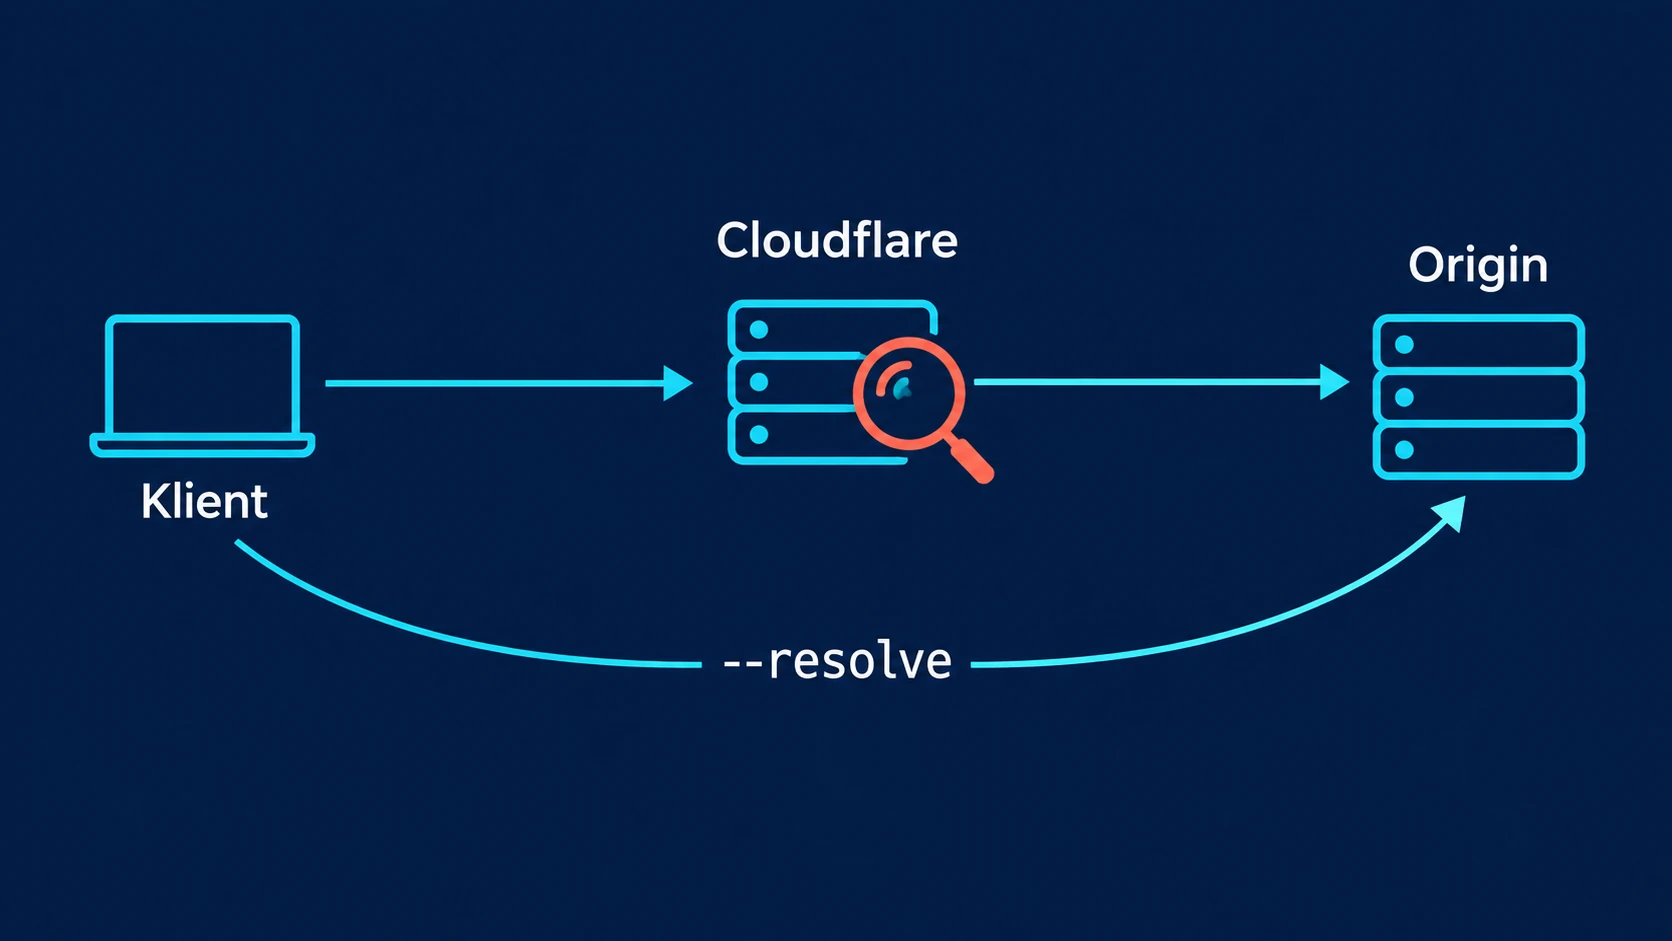
Publiczna odpowiedź DNS dla rekordu objętego proxy pokazuje adres Cloudflare, więc sama nie potwierdzi, jaki origin masz wpisany w panelu. Jeśli używasz wielu originów lub reguł zmieniających cel połączenia, sprawdź każdy rzeczywisty cel osobno.
Na serwerze sprawdź nasłuch i stan usług. Dla Nginx uruchomionego bezpośrednio w Ubuntu:
sudo ss -ltnp
sudo systemctl status nginx --no-pager
sudo journalctl -u nginx --since '15 minutes ago' --no-pager
Brak procesu na oczekiwanym porcie to konkretna wskazówka. Sam status active nie dowodzi jednak, że usługa nasłuchuje na publicznym interfejsie i właściwym porcie. Porównaj oba wyniki. Jeżeli reverse proxy działa w kontenerze, użyj jego logów i konfiguracji publikowanych portów. Podstawy tego rozdzielenia opisuje poradnik o kontenerach Docker.
Sprawdź zaporę systemową i reguły u dostawcy VPS. Cloudflare publikuje zasady dopuszczania swoich zakresów IP. Utrzymuj pełną, aktualną listę IPv4 i IPv6 na odpowiednich portach WWW. Pojedynczy wyjątek dla adresu zaobserwowanego w logu może usunąć tylko część awarii. Nie wyłączaj całej zapory i nie otwieraj przy okazji bazy danych ani panelu administracyjnego.
Oddziel test Cloudflare od testu origin
Wykonaj zwykłe żądanie do publicznej domeny, zachowując nagłówki i pomiary czasu. Wybierz nieszkodliwy endpoint GET, który rzeczywiście istnieje. Poniższy przykład sprawdza stronę główną:
curl --silent --show-error --output /dev/null --dump-header - \
  --connect-timeout 5 --max-time 20 \
  --write-out '\nHTTP=%{http_code} connect=%{time_connect} TLS=%{time_appconnect} first=%{time_starttransfer} total=%{time_total}\n' \
  https://app.example.com/
Limit 20 sekund chroni ten szybki test przed długim oczekiwaniem. Nie odtworzy pełnego limitu 524; zakończenie przez curl po 20 sekundach jest wynikiem lokalnego limitu, a nie odpowiedzią Cloudflare 524. Czasy pokazują perspektywę klienta, nie osobne pomiary wnętrza sieci Cloudflare.
Następnie skieruj identyczne żądanie prosto na origin:
curl --silent --show-error --output /dev/null --dump-header - \
  --connect-timeout 5 --max-time 20 \
  --resolve app.example.com:443:203.0.113.10 \
  https://app.example.com/
Opcja curl -resolve zachowuje nazwę domeny w URL, SNI i weryfikacji certyfikatu, zmieniając docelowy adres połączenia. Wejście po samym IP może trafić do innego wirtualnego hosta. Dodanie wyłącznie nagłówka Host nie zastępuje SNI.
Jeżeli origin dopuszcza wyłącznie ruch Cloudflare, bezpośredni test z laptopa ma prawo nie działać. Wykonaj go z dozwolonego punktu diagnostycznego lub lokalnie na serwerze z właściwym adresem nasłuchu. Nie traktuj oczekiwanego odrzucenia przez firewall jako dowodu awarii aplikacji.
Błąd 524: szukaj operacji, która trwa zbyt długo
Błąd 524 może dotyczyć oczekiwania na odpowiedź lub przekroczenia limitu zapisu danych do origin. Sprawdź, czy awaria występuje podczas pobierania raportu, wysyłania dużych danych czy zwykłego otwierania strony. Podnoszenie limitu po stronie przeglądarki nie zmienia limitu proxy. Możliwość zmiany limitu odczytu zależy od planu Cloudflare.
Przy jednej wolnej operacji zbierz czas jej obsługi, czas zapytań do bazy i wywołań zewnętrznych API. Przy problemie obejmującym wszystkie strony sprawdź CPU, dostępną pamięć, I/O i liczbę zajętych workerów. To hipotezy do zweryfikowania pomiarami, a nie rozpoznanie wyłącznie na podstawie kodu 524.
Dodaj czas żądania do logu Nginx
Jeżeli Nginx jest twoim reverse proxy, możesz dodać osobny format w kontekście http:
log_format timing '$time_iso8601 method=$request_method uri=$uri '
                  'status=$status seconds=$request_time';
W odpowiednim bloku server włącz plik korzystający z tego formatu:
access_log /var/log/nginx/timing.log timing;
Najpierw wykonaj sudo nginx -t, a dopiero po sukcesie sudo systemctl reload nginx. Plik musi mieć rotację i właściwe uprawnienia. Przykład celowo nie zapisuje parametrów query string; również sama ścieżka URL może zawierać dane, więc dobierz zakres logowania do aplikacji. Zmienna $request_time obejmuje obsługę żądania od odczytu pierwszych bajtów do zapisu logu po wysłaniu odpowiedzi. Nie jest wyłącznie czasem pracy kodu aplikacji.
Długi eksport przenieś do zadania w tle
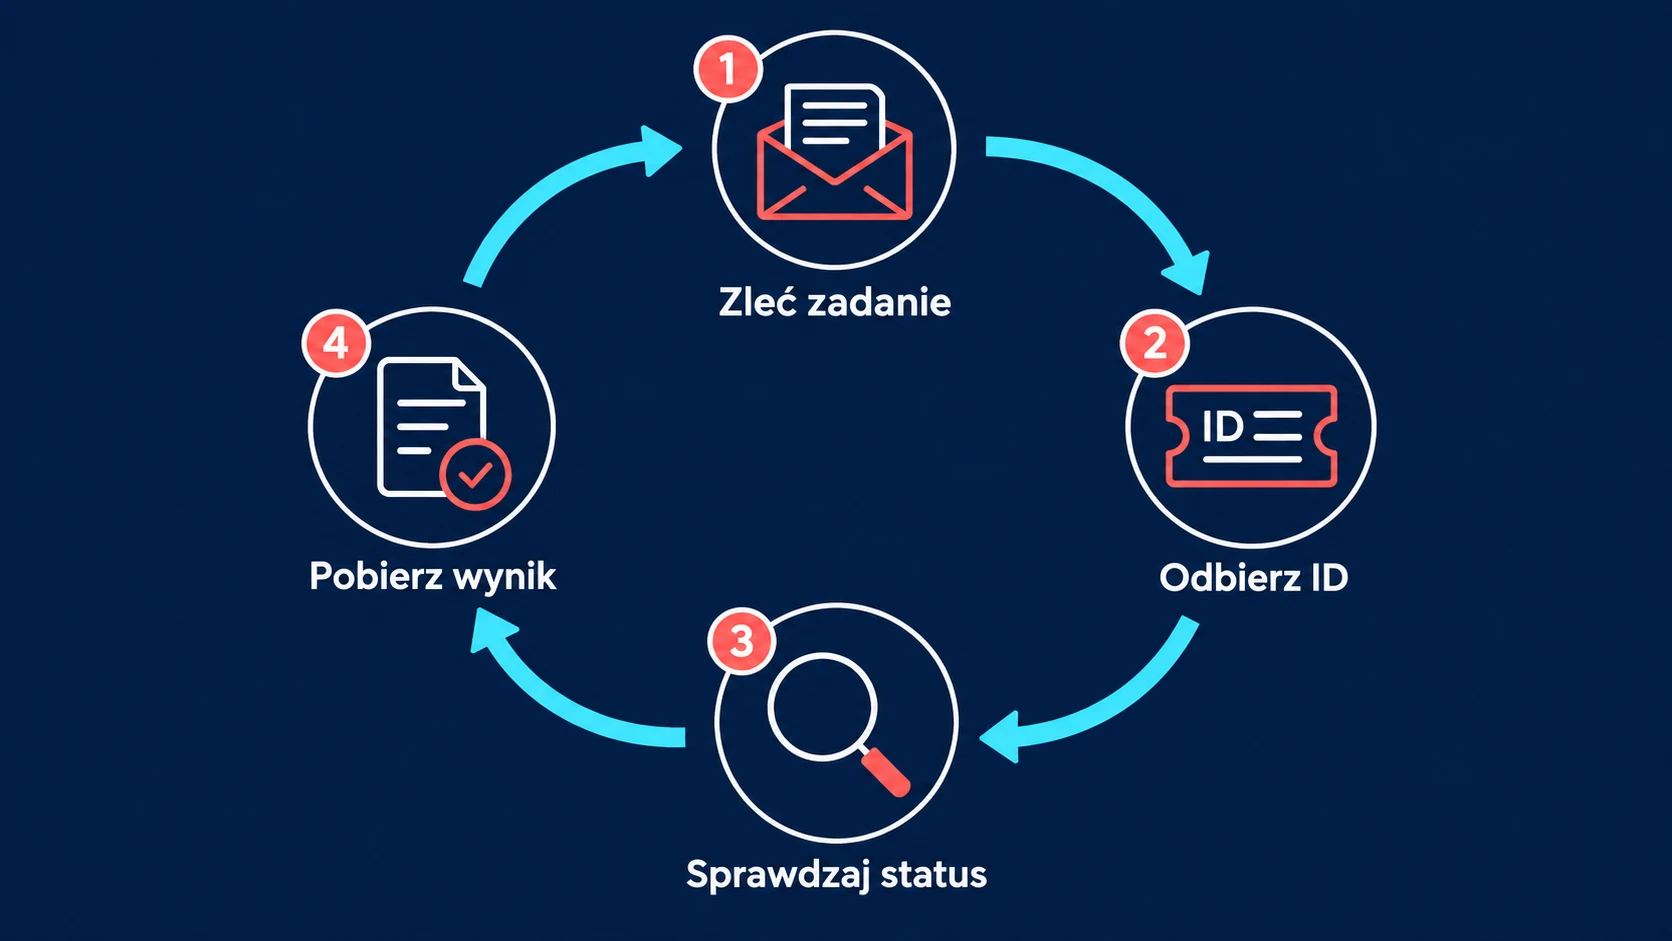
Przykładowy projekt rozwiązania: endpoint przyjmuje zlecenie, zapisuje zadanie i szybko zwraca jego identyfikator. Worker tworzy raport, a klient sprawdza status osobnymi krótkimi żądaniami. Gotowy plik jest udostępniany dopiero po zakończeniu pracy. To wymaga trwałej kolejki lub innego niezawodnego mechanizmu wykonania, kontroli dostępu i obsługi niepowodzeń.
Zadbaj o idempotencję zlecenia. Po przerwaniu odpowiedzi użytkownik może kliknąć ponownie, chociaż pierwsze zadanie już działa. Powiązanie powtórzeń z jednym identyfikatorem operacji zapobiega niepotrzebnemu wielokrotnemu eksportowi. Samo zwiększanie wszystkich timeoutów może jedynie wydłużyć zajęcie workerów.
Błąd 525: sprawdź TLS na origin
Kod 525 dotyczy nieudanego handshake TLS między Cloudflare i origin przy trybie Full lub Full (strict). Sprawdź konfigurację HTTPS serwera, obsługę SNI i zgodność ustawień TLS. Dobry certyfikat widoczny w przeglądarce potwierdza połączenie z Cloudflare, ale nie potwierdza osobnego połączenia do origin.
Do sprawdzenia negocjacji i weryfikacji certyfikatu z właściwą nazwą użyj:
timeout 15 openssl s_client \
  -connect 203.0.113.10:443 \
  -servername app.example.com \
  -verify_hostname app.example.com \
  -verify_return_error </dev/null
Znaczenie opcji opisuje dokumentacja openssl s_client. Zwróć uwagę na wynegocjowany protokół, przedstawiony łańcuch certyfikatów i wynik weryfikacji. Samo otrzymanie certyfikatu nie oznacza sukcesu całego testu. Zewnętrzny program timeout ogranicza oczekiwanie; jego zakończenie również nie jest kodem Cloudflare.
W trybie Full (strict) certyfikat origin musi być aktualny, pasować do nazwy i pochodzić z akceptowanego źródła zaufania. Kod 526 oznacza problem weryfikacji certyfikatu i nie jest synonimem 525. Po odnowieniu sprawdź, jaki certyfikat proces rzeczywiście podaje, zamiast oglądać tylko nowy plik na dysku.
Uwaga na certyfikat Cloudflare Origin CA
Cloudflare Origin CA służy połączeniu Cloudflare z origin. Zwykła przeglądarka lub lokalny magazyn zaufania curl mogą go nie akceptować. W takim przypadku test bezpośredni wymaga właściwego zaufanego certyfikatu CA wskazanego jawnie, np. przez --cacert w curl. Pobierz go z oficjalnej dokumentacji, nie z przypadkowej wiadomości.
Nie dopisuj automatycznie -k i nie przełączaj strony na Flexible, aby zniknął komunikat. Wyłączenie sprawdzania certyfikatu usuwa część wartości diagnostycznej testu, a zmiana trybu zmienia ochronę połączenia. Napraw konkretny problem HTTPS na origin i sprawdź wynik ponownie.
Jak potwierdzić naprawę?
Powtórz dokładnie operację, która wywoływała błąd. Sprawdź logi z tego samego przedziału czasu i wynik publicznego żądania przez Cloudflare. Jedno udane otwarcie strony głównej nie potwierdza naprawy eksportu ani wszystkich hostów za load balancerem.
Zapisz zmianę, przyczynę i sposób potwierdzenia. Jeśli problem powraca, porównuj odsetek błędów i czasy odpowiedzi, a nie tylko informację „serwer działa”. Gdy zgłaszasz sprawę dostawcy, dołącz domenę, godziny, kod, Ray ID i zanonimizowane fragmenty logów. Usuń tokeny, cookies, hasła oraz dane użytkowników.
Najczęstsze pytania
Czy wyczyszczenie cache naprawi 522?
Zwykle nie usunie problemu połączenia z origin. Najpierw sprawdź adres docelowy, nasłuch i reguły zapory. Czyszczenie cache może dodatkowo zwiększyć liczbę żądań docierających do przeciążonej aplikacji.
Dlaczego strona działa po IP, ale nie przez Cloudflare?
Testy mogą trafiać do różnych wirtualnych hostów lub korzystać z innych zasad firewalla. Porównaj żądania z tą samą nazwą domeny, SNI i ścieżką. Sprawdź również wszystkie adresy origin używane przez konfigurację.
Czy błąd 524 oznacza, że zadanie się nie wykonało?
Nie. Przerwana odpowiedź nie jest dowodem wycofania operacji. Przed ponownym importem, eksportem czy inną zmianą sprawdź status zadania w aplikacji, aby nie wykonać jej dwukrotnie.
Czy certyfikat na Cloudflare zastępuje certyfikat VPS?
Nie w konfiguracji Full (strict). Oba odcinki połączenia mają osobną obsługę TLS. Origin musi prawidłowo udostępniać HTTPS z certyfikatem akceptowanym przez Cloudflare.
Kiedy kontaktować się z hostingiem?
Gdy nie masz dostępu do zapory, logów lub konfiguracji TLS albo pomiary wskazują na problem sieci dostawcy. Przekaż konkretne godziny i wyniki testów, zamiast samego zrzutu strony błędu.
Źródła
- Error 522, Cloudflare.
- Error 524, Cloudflare.
- Error 525, Cloudflare.
- Connection limits, Cloudflare.
- Cloudflare IP addresses, Cloudflare.
- Full (strict), Cloudflare.
- Origin CA, Cloudflare.
- Name resolve tricks, projekt curl.
- HTTP log module, Nginx.
- openssl s_client, OpenSSL.
Data publikacji: 03.10.2026.
Dyskusja