
Brak publicznego adresu IP nie musi blokować udostępnienia aplikacji z domowego serwera. Cloudflare Tunnel zestawia połączenie od Twojego hosta do sieci Cloudflare, a ruch do aplikacji przechodzi tą drogą. Nie konfigurujesz przekierowania portu na routerze, ale nadal musisz zadbać o dostęp użytkowników i bezpieczeństwo samej aplikacji.
Poniżej uruchomisz prostą stronę w Docker Compose i przygotujesz tunel zarządzany z panelu Cloudflare. Zobaczysz też, gdzie umieścić token, dlaczego localhost często jest błędnym adresem usługi i jak sprawdzić każdy odcinek połączenia.
Co zmienia tunel w sposobie udostępniania aplikacji?
Przy zwykłym wystawieniu serwera przeglądarka dociera do publicznego adresu, a router lub reverse proxy kieruje ruch dalej. W tym wariancie działa proces cloudflared, który inicjuje połączenia wychodzące. Cloudflare może przez nie przekazywać żądania do wskazanej usługi.
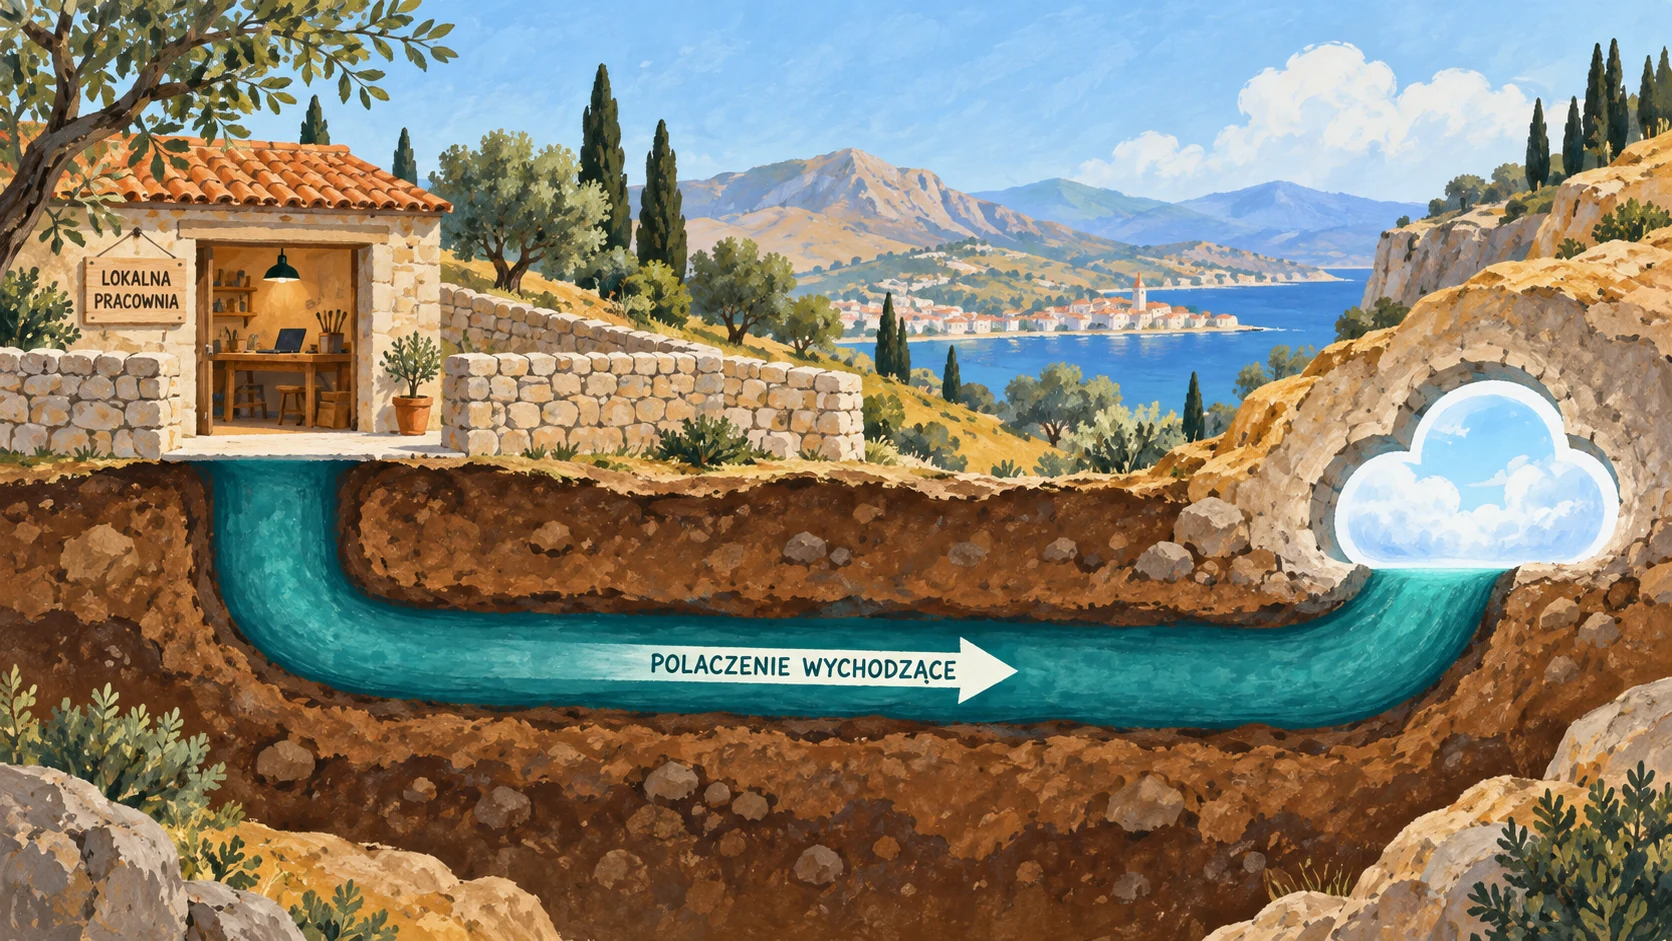
Dzięki temu host aplikacji może działać za NAT-em lub CGNAT-em. Nadal potrzebuje jednak internetu, sprawnego DNS i możliwości połączenia z usługą tunelu. Rozwiązanie nie uruchomi wyłączonego komputera ani nie naprawi przerwanego łącza. Do ogólnego kontekstu przyda się artykuł czym jest Cloudflare i kiedy warto go używać.
Opis dotyczy publikacji HTTP pod własną domeną. Nie zakłada przezroczystego udostępniania dowolnego protokołu każdemu klientowi. Dla SSH, prywatnych sieci czy innych usług dobór sposobu dostępu może być inny.
Co przygotować przed konfiguracją?
Potrzebujesz hosta z Docker Engine i wtyczką Compose, konta Cloudflare oraz domeny obsługiwanej w odpowiedniej konfiguracji DNS Cloudflare. Przykładowe app.example.com zastąpisz własną subdomeną. Nie publikuj testu pod adresem, który obsługuje już ważną usługę.
Sprawdź:
docker version
docker compose version
Przykłady poleceń zakładają Bash na Linuxie. Porty tunelu są wychodzące: dokumentacja wskazuje 7844 UDP dla QUIC lub 7844 TCP dla HTTP/2. W restrykcyjnej sieci trzeba dopuścić właściwe cele Cloudflare, a nie otwierać ten port przychodząco na routerze. DNS i pobieranie obrazów również muszą działać.
Utwórz tunel w panelu Cloudflare
W panelu Cloudflare One przejdź do obszaru sieci i konektorów Cloudflare Tunnel. Utwórz tunel typu Cloudflared, nadaj mu rozpoznawalną nazwę i wybierz instrukcję dla Dockera. Nazwy sekcji interfejsu mogą zmieniać się wraz z panelem; szukasz konfiguracji tunelu zarządzanego zdalnie.
Panel pokaże polecenie instalacyjne zawierające token tunelu. Do naszego pliku skopiujesz wyłącznie wartość tokenu, bez polecenia i cudzysłowów. Nie wklejaj całego ciągu do repozytorium, wiadomości ani zrzutu ekranu. Token umożliwia uruchomienie łącznika danego tunelu i wymaga ochrony.
Na hoście przygotuj katalog:
mkdir tunnel-demo
cd tunnel-demo
install -d -m 700 secrets
read -r -s -p 'Token tunelu: ' TUNNEL_VALUE
printf 'n'
printf '%s' "$TUNNEL_VALUE" > secrets/tunnel-token
unset TUNNEL_VALUE
chmod 644 secrets/tunnel-token
Katalog secrets ma tryb 700, więc inni zwykli użytkownicy hosta nie mogą go przeglądać. Sam plik jest czytelny dla procesu kontenera po zamontowaniu. Nie zmieniaj katalogu na publicznie dostępny. Administrator hosta i osoby kontrolujące demona Dockera nadal mogą odczytać sekret. To ochrona przed przypadkowym ujawnieniem, nie odrębny sejf na dane.
Dodaj secrets/ do .gitignore. Jeśli token już trafił do historii Git lub logów, samo usunięcie pliku nie wystarczy. Wymień token w panelu i odtwórz łączniki z nową wartością.
Compose: aplikacja i cloudflared w jednej sieci
Utwórz katalog public i zapisz w nim index.html:
<!doctype html>
<html lang="pl">
<meta charset="utf-8">
<title>Test tunelu</title>
<h1>Tunel dziala</h1>
</html>
Plik compose.yaml:
name: tunnel-demo
services:
  app:
    image: nginx:alpine
    restart: unless-stopped
    volumes:
      - ./public:/usr/share/nginx/html:ro
    logging:
      driver: json-file
      options:
        max-size: "10m"
        max-file: "3"

  cloudflared:
    image: cloudflare/cloudflared:2026.9.3
    restart: unless-stopped
    command: ["tunnel", "--no-autoupdate", "run", "--token-file", "/run/secrets/tunnel_token"]
    secrets:
      - tunnel_token
    depends_on:
      - app
    logging:
      driver: json-file
      options:
        max-size: "10m"
        max-file: "3"

secrets:
  tunnel_token:
    file: ./secrets/tunnel-token
Wersja cloudflared została wskazana jawnie. Opcja --token-file wymaga co najmniej wersji 2025.4.0. Obraz nginx:alpine jest tutaj prostą aplikacją demonstracyjną; przed stałym wdrożeniem przypnij także jego przetestowaną wersję lub digest. Aktualizacje wykonuj przez zmianę obrazu i odtworzenie kontenera, a nie samoczynną aktualizację programu wewnątrz niego.
W Compose nie ma sekcji ports. Aplikacja nie potrzebuje publicznego mapowania, ponieważ cloudflared łączy się z nią przez wspólną sieć projektu. Domyślna sieć pozwala odnaleźć usługę po nazwie app. Mechanizm opisuję szerzej w poradniku Docker Compose dla kilku kontenerów.
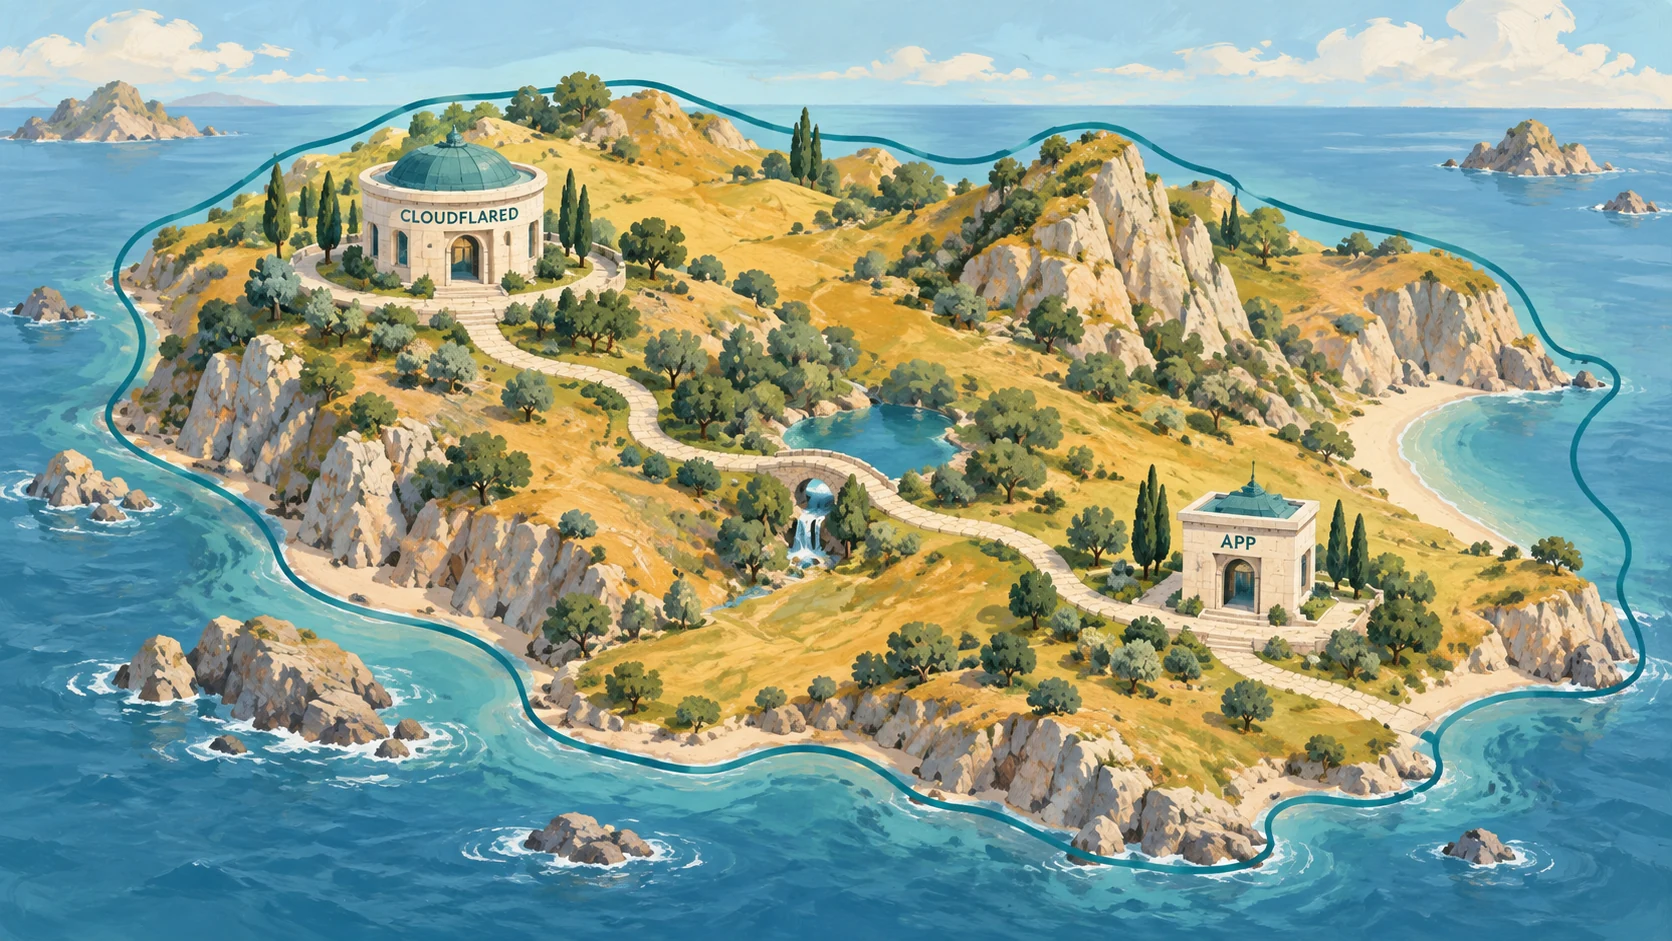
Sekret jest dostępny tylko w usłudze, której go przyznano. Aplikacja app nie otrzymuje tokenu. Lokalne secrets w Compose nie oznaczają automatycznego szyfrowania pliku na dysku hosta. Zadbaj o prawa, kopie i sposób dostarczania tego pliku.
depends_on ustala kolejność startu kontenerów, ale w tej krótkiej formie nie potwierdza gotowości HTTP. Przez chwilę po uruchomieniu aplikacja może jeszcze nie odpowiadać. Dlatego sprawdzamy ją oddzielnie.
Uruchom i przypisz nazwę publiczną
Sprawdź składnię, pobierz obrazy i uruchom zestaw:
docker compose config --quiet
docker compose pull
docker compose up -d
docker compose ps
docker compose logs --tail 80 cloudflared
W panelu poczekaj, aż tunel pokaże aktywne połączenie. Dodaj trasę publikowanej aplikacji dla app.example.com, typ usługi HTTP i adres app:80. Panel może prezentować ten cel łącznie jako http://app:80. Nie wskazuj localhost:80: dla cloudflared w osobnym kontenerze byłby to adres tego kontenera, a nie Nginx.
Panel tworzy lub proponuje odpowiedni wpis DNS. Jeżeli istnieje konflikt rekordu dla tej samej nazwy, najpierw wyjaśnij, co korzysta z dotychczasowego wpisu. Nie usuwaj go automatycznie tylko po to, aby dokończyć kreator.
Po zapisaniu trasy otwórz własny adres przez HTTPS. Test powinien pokazać stronę z napisem „Tunel dziala”. Certyfikat po stronie przeglądarki obsługuje Cloudflare. W tym przykładzie krótki odcinek cloudflared - Nginx działa po HTTP wewnątrz sieci Dockera. Jeśli origin jest na innym hoście lub w niezaufanej sieci, dobierz dla tego odcinka HTTPS i poprawną weryfikację certyfikatu.
Tunel nie zastępuje logowania
Publiczna nazwa hosta może udostępniać aplikację każdemu odwiedzającemu. Do panelu administracyjnego lub prywatnego narzędzia skonfiguruj aplikację Access dla tej samej nazwy hosta i politykę dopuszczającą konkretne osoby lub grupy. Zrób to przed udostępnieniem wrażliwych danych.
Sprawdź dostęp w nowej sesji przeglądarki i kontem, które nie powinno wejść. Test tylko na własnym zalogowanym koncie nie potwierdza, że reguła chroni aplikację. Zachowaj również logowanie i aktualizacje samego narzędzia.
Jeżeli aplikacja odbiera webhooki, dodatkowe logowanie interaktywne może zablokować zewnętrzny system. Zamiast wyłączać ochronę całej aplikacji, zaprojektuj odrębny endpoint lub właściwe uwierzytelnienie komunikacji maszynowej. Zasady odbioru zdarzeń opisuje artykuł jak działają webhooki.
Diagnostyka: sprawdzaj po jednym odcinku
Najpierw sprawdź samą stronę w kontenerze:
docker compose exec app wget -qO- http://127.0.0.1/
docker compose logs --tail 50 app
docker compose logs --tail 80 cloudflared
Następnie sprawdź nazwę app z tej samej sieci, z której korzysta łącznik. Samo działanie strony na hoście nie potwierdza dostępności między kontenerami.
| Objaw | Pierwszy kierunek sprawdzania |
|---|---|
| Błąd odczytu tokenu | Ścieżka, mount sekretu i prawa pliku |
| Tunel pozostaje nieaktywny | Token, DNS hosta, połączenia wychodzące 7844 i logi |
| Tunel aktywny, odpowiedź 502 | Nazwa usługi, port i gotowość aplikacji |
| Błąd 1033 | Brak działającego połączenia tunelu do obsługi żądania |
| Pętla logowania lub przekierowań | Ustawienia adresu bazowego aplikacji, proxy i Access |
Nie wyłączaj weryfikacji TLS jako pierwszej metody diagnozy. Jeżeli origin używa HTTPS, popraw nazwę i łańcuch zaufania. Nie publikuj pełnych logów zawierających dane konta lub token.
Utrzymanie i ograniczenia
Zapisz konfigurację Compose, pliki aplikacji i procedurę odtworzenia połączenia. Zmiana tokenu wymaga aktualizacji pliku oraz odtworzenia usługi cloudflared. Przed aktualizacją obrazu zachowaj poprzednią wersję w dokumentacji wdrożenia.
Tunel staje się zależnością od hosta, łącza i usługi Cloudflare. Dodatkowy łącznik może poprawić dostępność połączenia, ale nie odtwarza automatycznie danych aplikacji ani nie usuwa pojedynczego punktu awarii w bazie. Zasady limitów, planów i użycia Cloudflare sprawdź dla konkretnego wdrożenia; ten poradnik nie zakłada nieograniczonego transferu ani gwarancji dostępności.
FAQ
Czy Cloudflare Tunnel działa za CGNAT-em?
Może działać, ponieważ połączenie inicjuje host do usługi zewnętrznej. Warunkiem są dozwolone połączenia wychodzące i sprawny internet. Nie potrzebujesz przekierowania portu przychodzącego do aplikacji.
Dlaczego localhost nie prowadzi do drugiego kontenera?
Każdy kontener ma własną przestrzeń sieciową. W Compose użyj nazwy usługi i portu wewnętrznego, np. app:80, jeśli oba kontenery należą do tej samej sieci.
Jak ukryć panel przed przypadkowymi odwiedzającymi?
Skonfiguruj politykę Access oraz uwierzytelnienie aplikacji. Nie traktuj trudnej do odgadnięcia subdomeny jako kontroli dostępu.
Co zrobić po ujawnieniu tokenu?
Wymień go w panelu, zaktualizuj plik na uprawnionych hostach i odtwórz łączniki. Usuń ujawnioną wartość z materiałów, ale zakładaj, że wcześniejsza mogła zostać skopiowana.
Czy mogę wyłączyć serwer po uruchomieniu tunelu?
Nie, jeśli to na nim działa aplikacja i jedyny łącznik. Cloudflare nie przejmuje procesu aplikacji ani jej danych. Host musi działać, aby obsługiwać żądania.
Źródła
- Create a tunnel, Cloudflare - tunel zarządzany z panelu.
- Tunnel run parameters, Cloudflare - token-file i parametry procesu.
- Tunnel with firewall, Cloudflare - wymagane połączenia wychodzące.
- Publish a self-hosted application, Cloudflare - ochrona aplikacji przez Access.
- Common errors, Cloudflare - diagnostyka tunelu.
- Manage secrets securely, Docker Docs - sekrety usług Compose.
- Networking in Compose, Docker Docs - komunikacja po nazwie usługi.
Data publikacji: 10.10.2026.
Dyskusja