
Cloudflare może odciążyć stronę i zatrzymać część niepożądanego ruchu, ale samo dodanie domeny nie naprawi wolnej bazy danych ani dziurawej wtyczki. Najważniejsze jest to, czy usługa tylko obsługuje DNS, czy rzeczywiście pośredniczy w ruchu do strony. Od tego zależy działanie cache, reguł bezpieczeństwa i HTTPS.
Jeśli zastanawiasz się, co to jest Cloudflare i czy ma sens dla małego bloga, zacznij od drogi pojedynczego żądania. Na jej podstawie łatwiej ocenić korzyści oraz uniknąć ustawień, które przyspieszą stronę główną, a zepsują logowanie lub formularz.
Co to jest Cloudflare w kontekście własnej strony
Cloudflare oferuje wiele usług, lecz przy zwykłej stronie najczęściej interesują cię trzy role: obsługa DNS domeny, pośredniczenie w połączeniach HTTP/HTTPS oraz przechowywanie wybranych odpowiedzi w rozproszonej pamięci podręcznej CDN. Do ruchu przechodzącego przez tę sieć można też stosować mechanizmy ochrony.
Nie musisz przenosić bazy danych ani plików WordPressa do Cloudflare. W typowym wdrożeniu twoja aplikacja nadal działa na dotychczasowym hostingu. Ten właściwy serwer nazywa się origin, czyli serwerem źródłowym. Cloudflare pojawia się przed nim i obsługuje ruch zgodnie z konfiguracją.
To odrębne decyzje: gdzie kupujesz domenę, kto utrzymuje jej DNS i gdzie działa strona. Jeśli wybierasz infrastrukturę dla aplikacji, przeczytaj też porównanie VPS z hostingiem współdzielonym. Warstwa przed serwerem nie usuwa różnic między tymi modelami utrzymania.
DNS only i Proxied: podobny rekord, inna droga ruchu
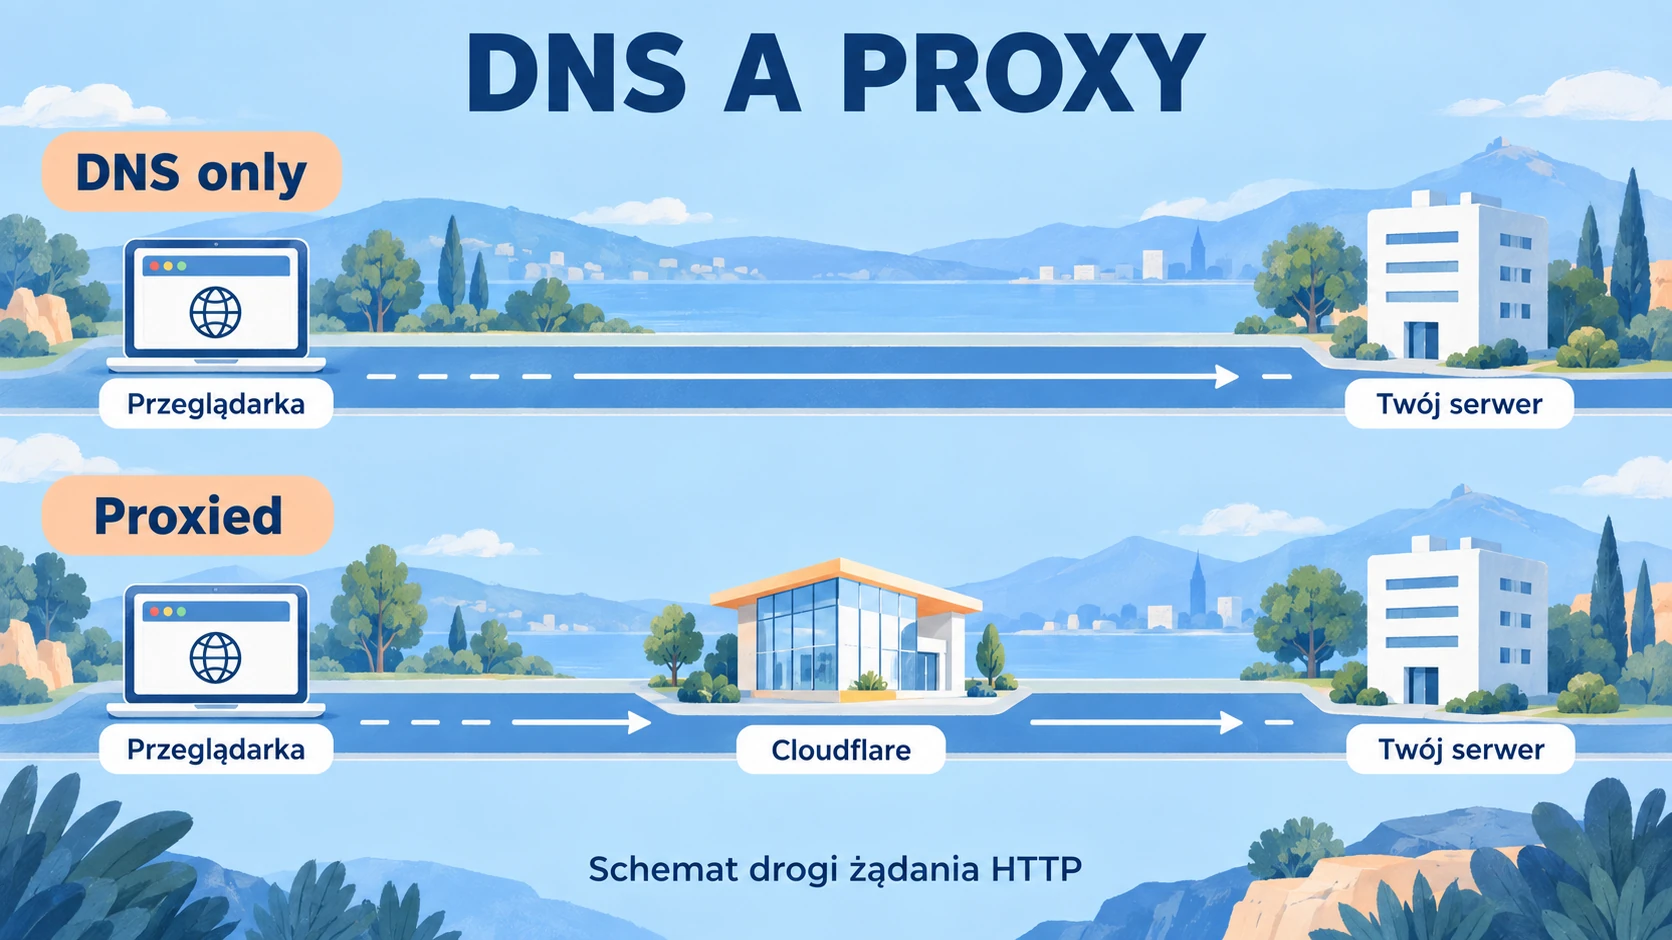
W panelu DNS przy odpowiednich rekordach zobaczysz stan proxy. Dla przykładowej subdomeny blog.example.com różnica wygląda tak:
| Ustawienie | Co otrzymuje klient w odpowiedzi DNS | Gdzie trafia połączenie WWW |
|---|---|---|
| DNS only, szara chmurka | Adres wynikający z rekordu źródłowego | Bezpośrednio do wskazanego serwera |
| Proxied, pomarańczowa chmurka | Adresy sieci Cloudflare | Najpierw do Cloudflare, potem w razie potrzeby do origin |
Przy DNS only Cloudflare odpowiada na zapytania DNS, ale nie filtruje ani nie buforuje ruchu HTTP do tego hosta. Przy Proxied znajduje się na drodze żądania. Szczegóły opisuje dokumentacja statusu proxy.
Proxy można stosować do obsługiwanych rekordów A, AAAA i CNAME. MX i TXT pozostają rekordami DNS. Nie włączaj pomarańczowej chmurki mechanicznie dla każdej nazwy: host używany przez pocztę albo wpis służący do weryfikacji domeny może wymagać DNS only. Zwykłe proxy WWW nie jest też automatycznym tunelem dla SSH.
CDN i cache: kiedy serwer ma mniej pracy
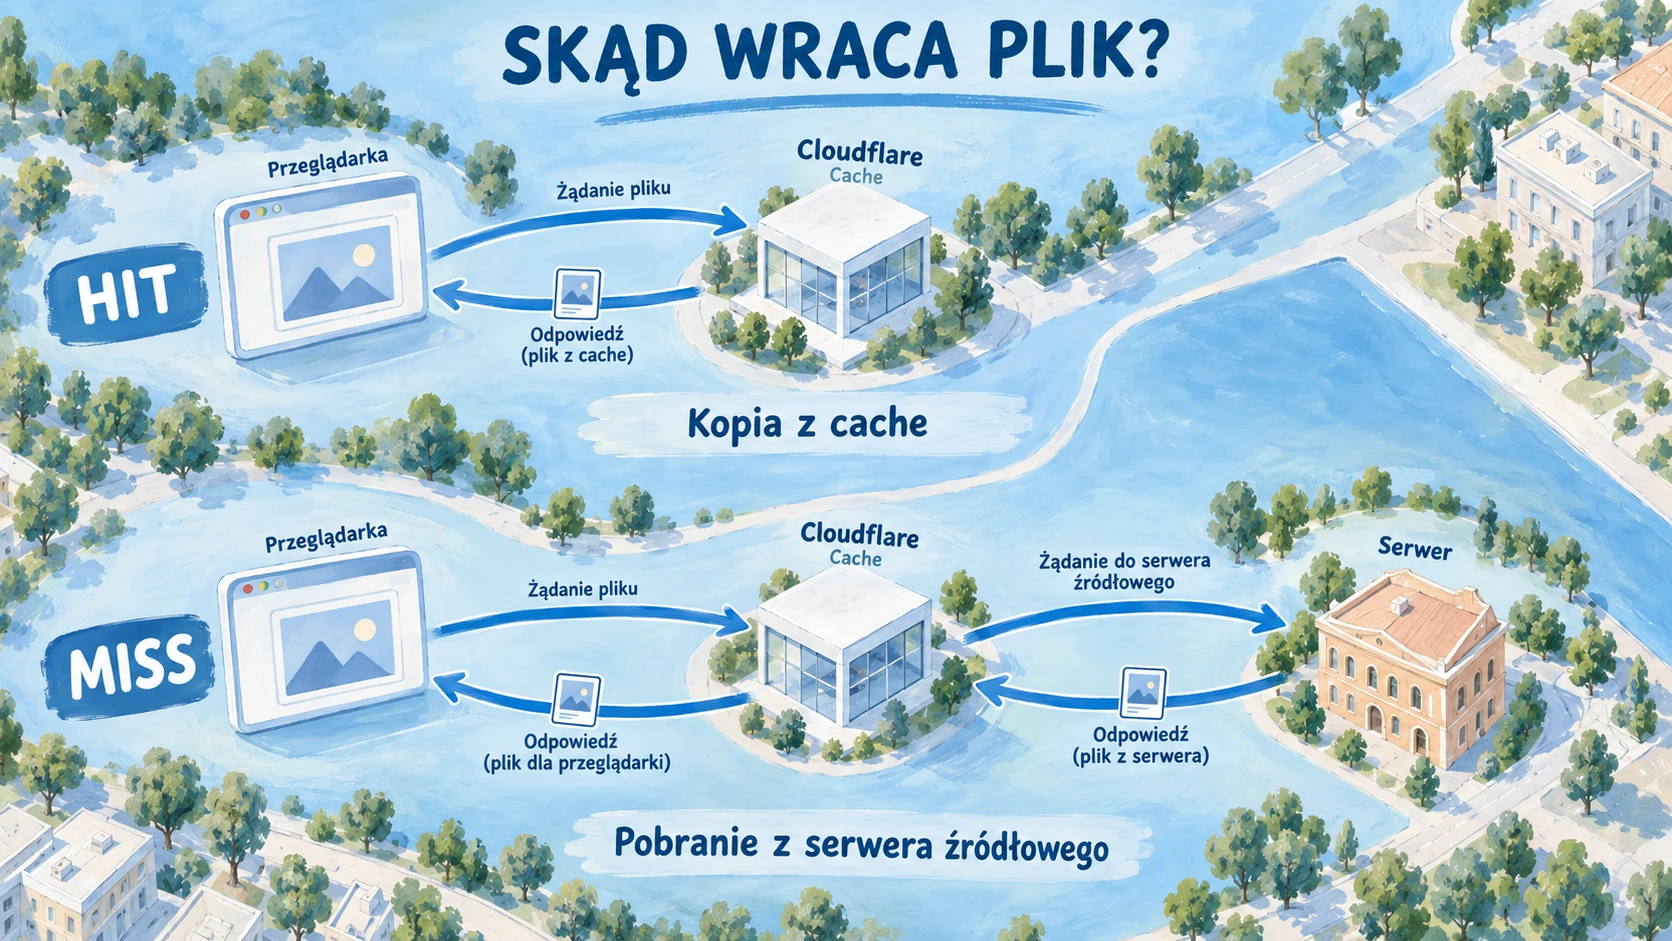
Wyobraź sobie, że strona zawiera obraz WebP. Bez pośrednika kolejne pobrania docierają do hostingu. Gdy odpowiedź kwalifikuje się do cache, Cloudflare może zachować kopię i obsłużyć kolejne żądanie z własnej sieci. Origin nie musi wtedy wysyłać tego pliku za każdym razem.
To szczególnie użyteczne dla zasobów wspólnych dla wielu odbiorców: obrazów, arkuszy CSS i plików JavaScript. Sam typ pliku nie rozstrzyga jednak wszystkiego. Na przechowywanie odpowiedzi wpływają także nagłówki, status HTTP i reguły konfiguracji.
Cloudflare nie buforuje domyślnie HTML i JSON tak jak typowych zasobów statycznych. Włączenie proxy nie jest więc równoznaczne z utworzeniem cache każdej podstrony WordPressa. Dokumentacja domyślnego zachowania cache opisuje obsługiwane rozszerzenia i warunki.
Jak sprawdzić, czy dany plik pochodzi z cache
W narzędziach deweloperskich przeglądarki otwórz kartę Network, wybierz żądanie obrazu i sprawdź nagłówki odpowiedzi. CF-Cache-Status pomaga zrozumieć decyzję Cloudflare:
HIT: odpowiedź została znaleziona w cache.MISS: szukanego zasobu nie było w cache i konieczne było pobranie z origin.DYNAMIC: żądanie nie kwalifikowało się do cache na etapie jego oceny.BYPASS: zasób mógł kwalifikować się do cache, ale odpowiedź lub jej nagłówki spowodowały pominięcie przechowywania.
Znaczenie statusów opisuje referencja odpowiedzi cache. MISS nie jest sam w sobie awarią, a DYNAMIC dla prywatnego panelu może być zachowaniem prawidłowym.
Wniosek praktyczny: sprawdzaj osobno dokument HTML i jego zasoby. Szybki obraz nie dowodzi, że zapytania do bazy danych przestały być problemem. Wynik jednego pomiaru z twojego komputera również nie opisuje doświadczenia wszystkich czytelników.
Czego nie buforować bez znajomości aplikacji
Współdzielona kopia odpowiedzi musi nadawać się do pokazania kolejnemu odbiorcy. Publiczny obraz zwykle spełnia ten warunek. Koszyk, panel konta albo ekran z danymi zalogowanej osoby już niekoniecznie.
Przed dodaniem reguły obejmującej cały HTML ustal wyjątki dla logowania, administracji, sesji, formularzy i prywatnych endpointów. Uwzględnij ciasteczka oraz rzeczywiste nagłówki aplikacji. To analiza konkretnej strony, nie uniwersalna lista trzech adresów do wklejenia.
Przykładowo: dwaj użytkownicy mogą otwierać ten sam URL /konto/, a oczekiwać różnych danych. Jeśli konfiguracja potraktuje tę odpowiedź jako publiczną i wspólną, sam adres URL przestaje wystarczać do poprawnego wyboru treści. Dlatego regułę „cache wszystkiego” trzeba oceniać przez pryzmat sesji, a nie tylko szybkości strony głównej.
Kompresja odpowiedzi to osobny mechanizm od cache. W teście Gzip w Nginx pokazuję, jak zmieniła rozmiar konkretnych plików HTML i JSON, bez przypisywania wyniku każdej stronie.
HTTPS ma dwa odcinki
Gdy Cloudflare działa jako reverse proxy, przeglądarka łączy się z Cloudflare, a Cloudflare nawiązuje osobne połączenie do origin. Poprawny HTTPS widoczny dla odwiedzającego nie mówi jeszcze wszystkiego o drugim odcinku.
Do typowej strony skonfiguruj poprawny certyfikat na serwerze i tryb Full (strict). Sprawdza on certyfikat origin, w tym jego ważność oraz zgodność nazwy. Obsługiwany jest certyfikat z publicznie zaufanego urzędu albo Cloudflare Origin CA, zgodnie z wymaganiami Full (strict).
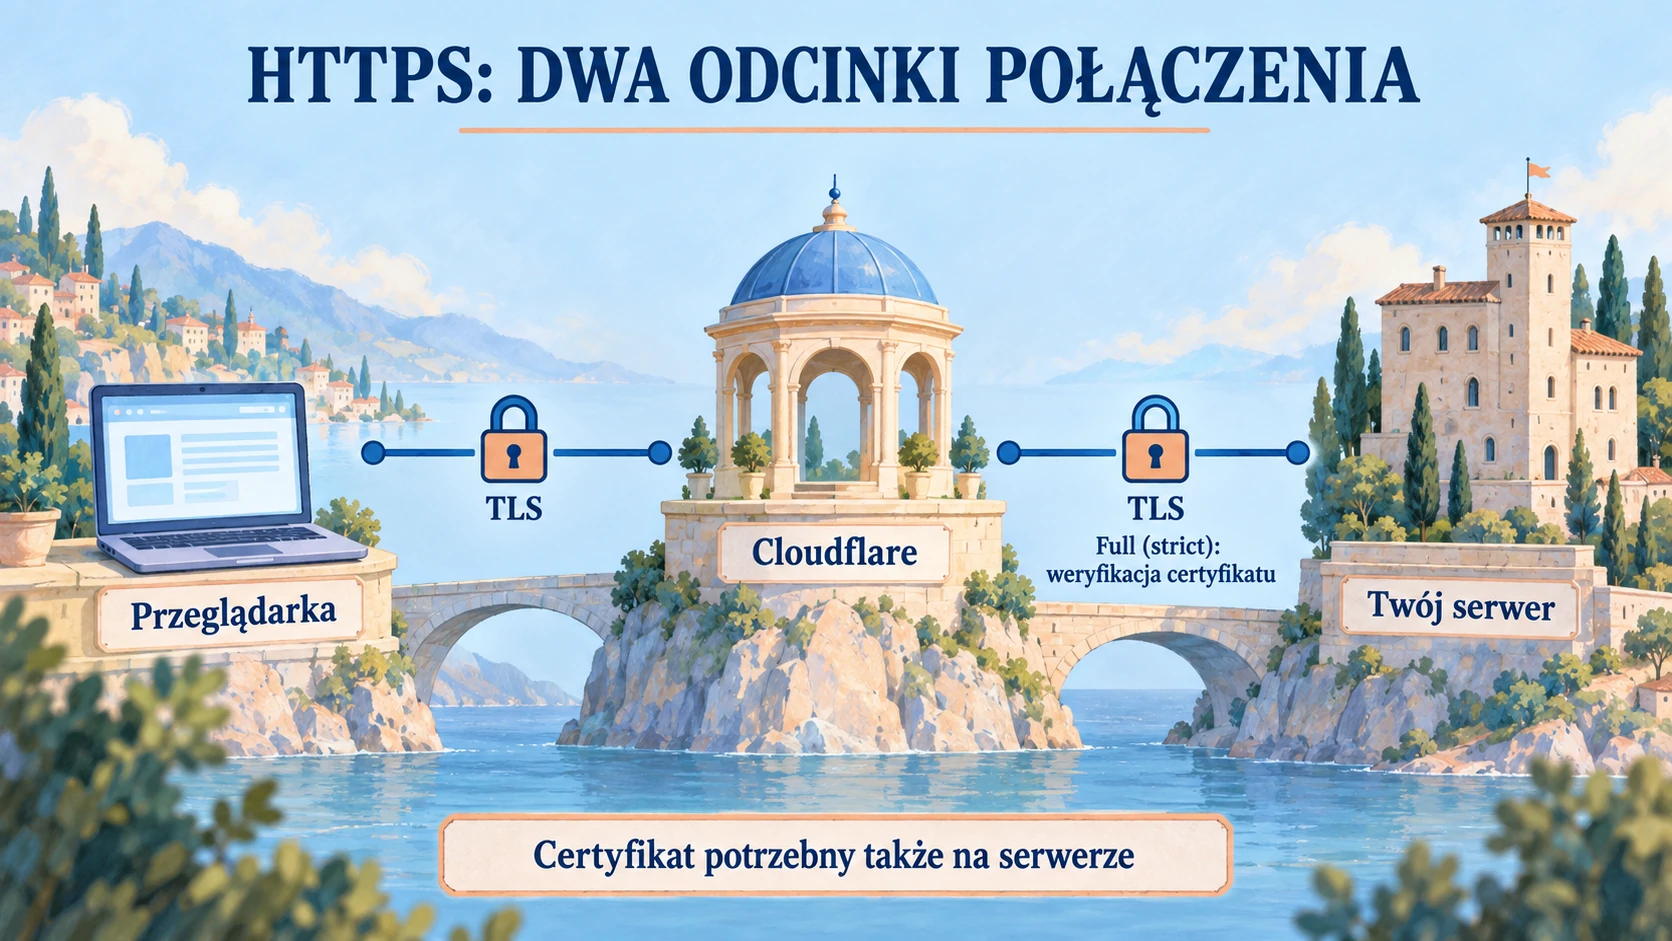
Tryb Flexible pozostawia odcinek Cloudflare-origin jako HTTP. Dodatkowo może wywołać pętlę przekierowań, jeśli serwer przekierowuje HTTP na HTTPS. Nie traktuj go jako uniwersalnej naprawy błędów certyfikatu. Te ograniczenia opisuje dokumentacja Flexible.
Cloudflare w tej konfiguracji kończy połączenie TLS i obsługuje żądanie jako pośrednik. To istotna decyzja architektoniczna: dodajesz operatora, od którego zależy droga ruchu i któremu powierzasz jego przetwarzanie.
Przy błędach certyfikatu lub pętli przekierowań skorzystaj z diagnostyki HTTPS i mixed content. Do sprawdzenia konfiguracji serwera źródłowego przydadzą się polecenia Nginx.
Co daje ochrona, a czego nie zastępuje
WAF, czyli zapora aplikacyjna, sprawdza żądania według reguł i może zatrzymać ruch pasujący do znanych wzorców ataków. Nie jest to jednak analiza całego kodu twojej aplikacji ani dowód, że nie ma w niej luk.
Zakres reguł zależy od planu. Cloudflare udostępnia Free Managed Ruleset również w planie Free, ale szerszy Cloudflare Managed Ruleset i zestaw OWASP nie są tym samym darmowym pakietem. Porównanie dostępności znajduje się w dokumentacji managed rules.
Nie ma sensu wyłączać aktualizacji WordPressa lub porzucać backupów dlatego, że przed stroną działa WAF. Przejęte konto administratora, błędne uprawnienia i utrata bazy danych wymagają innych mechanizmów ochrony oraz odzyskiwania.
Dlaczego ukryty adres origin nie wystarcza
Jeżeli ktoś zna prawdziwy adres serwera i może połączyć się z nim bezpośrednio, może ominąć część ochrony stosowanej na drodze przez Cloudflare. Adres może być znany z wcześniejszej konfiguracji lub ujawniony przez inny rekord DNS.
Dlatego osobno planuje się ochronę origin: ograniczenie dostępu do usług WWW, poprawne zaufanie do pośrednika, ewentualnie uwierzytelnianie połączeń do serwera. Cloudflare przedstawia różne warianty w poradniku ochrony serwera źródłowego.
Nie przenoś reguł dla HTTP bezmyślnie na cały firewall. Administracyjny dostęp SSH, monitoring i inne usługi mają własne wymagania. Dotyczy to również portów aplikacji uruchomionych w kontenerach. Jeśli ten temat jest nowy, przyda się wyjaśnienie działania Dockera.
Czy darmowy plan wystarczy do bloga
Na początek często tak, jeśli potrzebujesz DNS, CDN i podstawowej ochrony ruchu WWW. Plan Free jest bezpłatnym wariantem oferty, ale nie oznacza dostępu do każdej usługi Cloudflare bez limitów lub dodatkowych opłat.
Nie zaczynaj od kupowania rozszerzeń bez określonej potrzeby. Najpierw ustal, co chcesz poprawić: obsługę statycznych zasobów, filtrowanie konkretnego ruchu czy sposób zarządzania DNS. Dopiero później porównuj dostępność wymaganych funkcji i ograniczenia swojego planu.
| Sytuacja | Ocena wdrożenia |
|---|---|
| Publiczny blog z obrazami i czytelnikami z różnych miejsc | Dobry kandydat do sprawdzenia CDN i prostych reguł |
| Strona już obsługiwana przez CDN dostawcy hostingu | Najpierw sprawdź, czy kolejna warstwa wniesie korzyść |
| Aplikacja z logowaniem i spersonalizowaną treścią | Proxy może być przydatne, ale cache wymaga analizy sesji |
| Wolne generowanie każdej odpowiedzi przez aplikację | Najpierw znajdź przyczynę na origin; CDN nie usuwa jej automatycznie |
| Projekt, w którym nie możesz dodać pośrednika do ruchu | Oceń samo DNS albo rozwiązanie zgodne z architekturą projektu |
To kryteria wyboru, nie wynik benchmarku. Nie da się uczciwie obiecać konkretnego wzrostu szybkości każdej strony po przełączeniu jednej chmurki.
Co sprawdzić przed i po podpięciu domeny
W standardowym wariancie wdrożenia dodajesz domenę, sprawdzasz jej rekordy i zmieniasz delegację serwerów nazw u rejestratora. Nie wymaga to transferu rejestracji domeny. Przebieg opisuje instrukcja dodania domeny.
Przed zmianą zapisz aktualną konfigurację. Automatyczny skan DNS może nie znaleźć wszystkich wpisów. Sprawdź domenę główną, www, subdomeny oraz rekordy poczty, w tym MX, SPF, DKIM i DMARC. Błąd poczty może pozostać niezauważony, mimo że strona główna działa.
Jeżeli domena używa DNSSEC, uwzględnij jego migrację. Standardowa instrukcja Cloudflare wymaga wyłączenia dotychczasowego DNSSEC u rejestratora przed zmianą nameserverów i ponownego włączenia po aktywacji nowej konfiguracji. Niezgodny rekord DS może spowodować problemy z rozwiązywaniem domeny.
Po aktywacji sprawdź co najmniej:
- Stronę główną i kilka wpisów przez HTTPS.
- Obrazy, arkusze stylów i przekierowania między wariantami domeny.
- Logowanie, wylogowanie i formularz kontaktowy.
- Wysyłanie oraz odbieranie poczty domenowej.
- Nagłówki cache dla HTML i pliku statycznego.
- Logi aplikacji i zdarzenia blokowania, zwłaszcza przy API i automatyzacjach.
Zmieniaj kolejne reguły pojedynczo. Jeśli równocześnie wymienisz DNS, TLS, cache i filtrowanie, trudniej będzie ustalić, który element wywołał problem. Udane otwarcie jednej podstrony to początek weryfikacji, a nie jej zakończenie.
Jeśli proxy zwraca błąd połączenia z aplikacją, sprawdź przyczyny 502 Bad Gateway. Po zmianie możesz też obserwować dostępność strony przez własny monitoring Uptime Kuma.
Najczęstsze pytania
Czy Cloudflare zastępuje hosting WordPressa?
Nie w opisanym wariancie DNS i reverse proxy. WordPress, baza danych i pliki nadal działają na twoim hostingu. Cloudflare pośredniczy w ruchu oraz może przechowywać kopie kwalifikujących się odpowiedzi.
Czy muszę przenieść domenę do Cloudflare?
Nie musisz przenosić jej rejestracji. Typowe wdrożenie polega na zmianie serwerów nazw u obecnego rejestratora. To zmiana obsługi DNS, a nie automatyczna migracja hostingu lub właściciela domeny.
Dlaczego po włączeniu Cloudflare strona nie jest szybsza?
Sprawdź, co faktycznie jest buforowane i gdzie powstaje opóźnienie. HTML może nadal wymagać pracy aplikacji i bazy danych przy każdym żądaniu. Korzyść dla statycznych zasobów nie musi skrócić czasu generowania dokumentu.
Czy Cloudflare zabezpieczy stronę przed każdym włamaniem?
Nie. Ochrona dotyczy określonego ruchu i reguł, a aplikacja nadal wymaga aktualizacji, kontroli dostępu i kopii zapasowych. Znany, dostępny bezpośrednio origin również wymaga osobnego zabezpieczenia.
Dlaczego po zmianie DNS przestała działać poczta?
Sprawdź kompletność rekordów pocztowych w nowej strefie oraz status proxy nazw używanych przez serwer poczty. Skopiowanie samego rekordu strony WWW nie przenosi całej konfiguracji domeny.
Źródła
- Proxy status, Cloudflare.
- Default Cache Behavior, Cloudflare.
- Cloudflare cache responses, Cloudflare.
- Full (strict), Cloudflare.
- Flexible, Cloudflare.
- WAF Managed Rules, Cloudflare.
- Protect your origin server, Cloudflare.
- Free Plan Overview, Cloudflare.
- Onboard a domain, Cloudflare.
Data publikacji: 29.09.2026.
Dyskusja